ブラウザCookie設定とは
ブラウザCookie設定は、ブラウザでサイトごとのCookie保存、送信、第三者Cookieなどを制御する設定です。すべてのサイトへ適用する既定値と、特定サイトだけを許可・拒否する例外を組み合わせます。
CookieはサーバーのSet-Cookieを受けて保存され、ドメイン・パス・期限・SameSite・Secure等の条件に合う要求へ戻ります。ブラウザー設定は、その仕様上の条件へ利用者・組織のプライバシー方針を重ねる検査点です。
Cookieを許可する設定にしても、どの要求へ送るかは個々のCookie属性で決まります。逆に属性が正しくても、ブラウザー方針が保存・送信を止める場合があります。
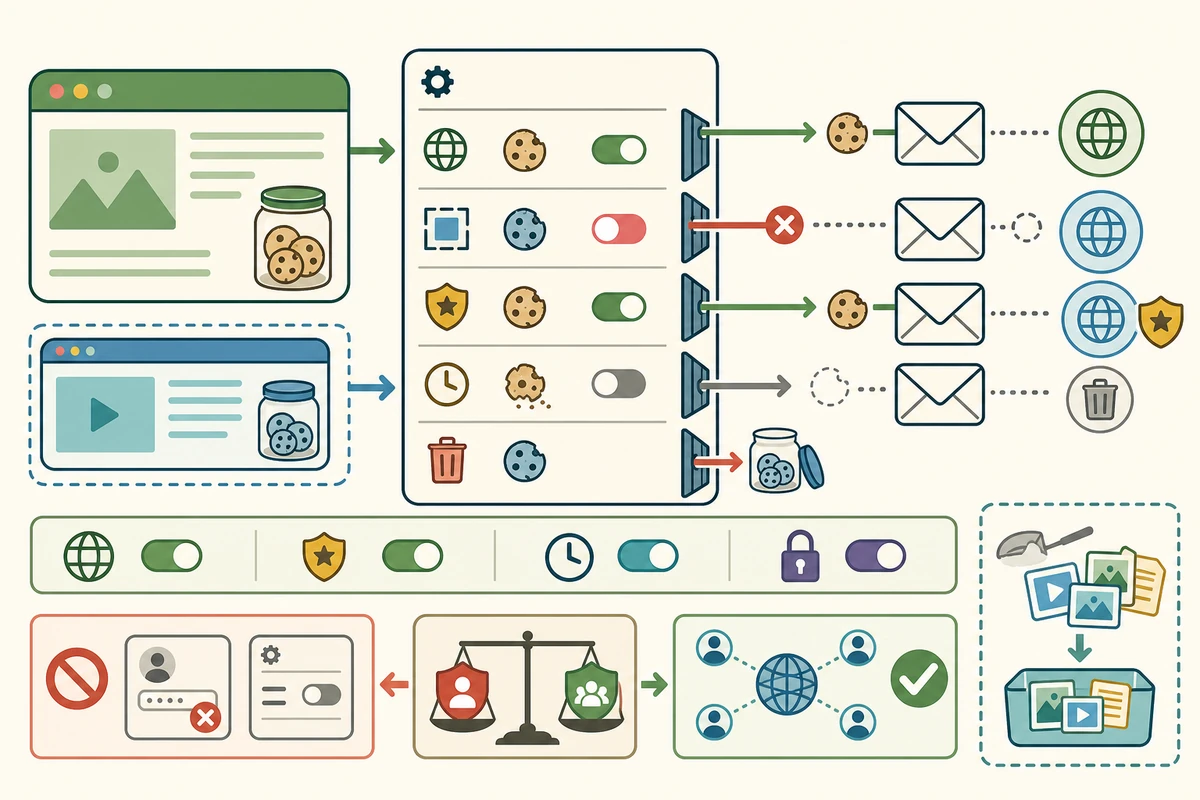
設定を六つの判断へ分ける
当事者と第三者はCookieの所有者だけで決まらない
利用者がアドレス欄で開いている最上位サイトと同じサイトの文脈は当事者として扱われます。別サイトのiframe、画像、スクリプト等から使うCookieは第三者文脈になり、サイト横断追跡対策の対象になります。
同じCookieでも、直接そのサイトを開いたときと、別サイトへ埋め込まれたときで利用可否が変わります。ブラウザーによってpartitioned保存領域、related-site機能、一時許可等の実装と名称が異なります。
全許可と全拒否の間にサイト例外がある
Cookieを全面拒否すると、サインイン、shopping cart、言語、セキュリティ状態が維持できないサイトがあります。一方、すべての第三者Cookieを許すと、複数サイトをまたいだ観測範囲が広がります。
問題が起きたサイトだけ一時許可する場合は、アドレス欄の最上位サイトと実際に必要な組み込みオリジンを確認します。無関係なドメインwildcardを追加せず、用が済んだ例外を見直します。
Cookie削除はサインアウトと設定消失を起こす
保存済みセッション識別子が消えると、サーバー側セッションが残っていてもブラウザーは対応するトークンを送れず、サインアウトしたように見えます。consent、言語、cart、機能設定もCookieに入っていれば失われます。
全期間・全サイトを消す前に、問題のサイトだけを削除します。セキュリティインシデントではブラウザーデータ削除だけでなく、サーバー側セッションrevoke、パスワード変更、MFA確認も必要です。
キャッシュ削除とCookie削除は別の操作
ブラウザーキャッシュは過去のHTTP応答やページリソースを再利用する保存です。Cookieは次の要求へ状態を添える保存です。同じ「閲覧データ削除」画面に並んでも、役割と副作用は違います。
古い画像・CSSにはキャッシュ削除、サインイン状態やサイト優先設定にはCookie・サイトデータ削除を検討します。原因が分からないまま両方を全削除すると、切り分け情報も失います。
同意バナー情報とブラウザー設定は別の層
サイトのconsent画面は、その運営者が目的別利用の同意を得てスクリプトやCookieを制御するインターフェースです。ブラウザー設定はユーザーエージェント側で保存・送信を技術的に制限します。
バナー情報で拒否しても必須Cookieが残る場合があり、ブラウザーで許可してもサイト側が同意なしに任意Cookieを置けるわけではありません。プライバシー通知と実保存領域を両方確認します。
ブラウザCookie設定は、Cookie仕様の送信条件に利用者の許可方針を重ねる機能です。全体設定、文脈、サイト例外、削除、管理対象方針を別々に読みます。
site別削除、third-party Cookieのallow・block・一時例外と副作用:Google Chrome Help「Delete, allow, and manage cookies」。Cookieのstorage・matching・user-agent policy:RFC 6265「HTTP State Management Mechanism」