IDSとは
IDSは、ネットワークや端末の活動を監視し、不審な兆候を検知・通知する侵入検知システムです。正式名称はIntrusion Detection System(イントルージョン・ディテクション・システム)です。
トラフィックやイベントを観測し、署名、プロトコル状態、baselineからの逸脱、挙動の組合せでインシデント候補を作ります。証拠を記録し、人や自動応答システムへアラートを渡します。
IDSの中心は検知と通知です。トラフィックの必須通過点で自動ブロックすることを中心とするIPSとは配置と責任が違います。
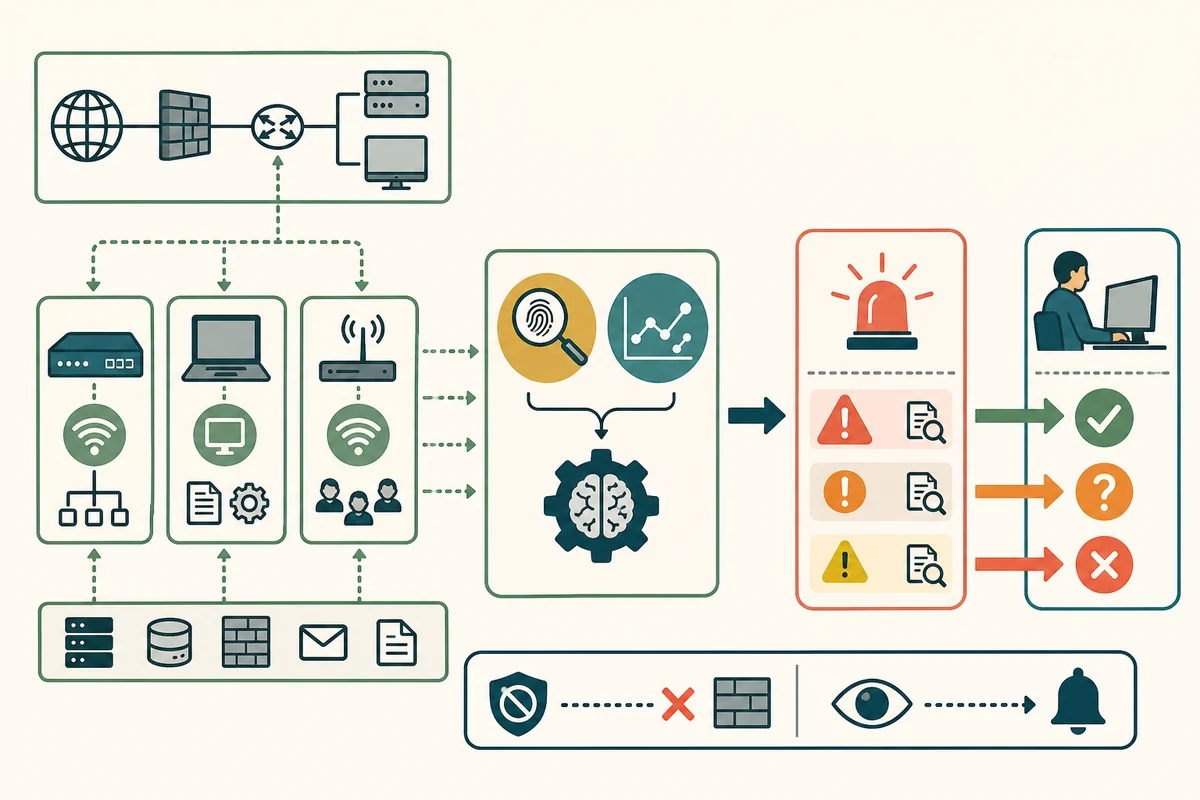
観測対象で種類が分かれる
- NIDSネットワークパケット・流れをセンサーで観測し、プロトコル異常、スキャン、攻撃手法パターンを探す。
- HIDSホストの処理、ファイル、ログイン、システム呼び出し、設定変更を監視する。
- Wireless無線フレーム、未知AP、成り済まし、妨害、方針外接続を観測する。
- Log 分析識別情報、クラウド、アプリケーション、DNSなど複数ソースのイベントを相関する。
- NBA流れ量、接続相手、時間帯などネットワーク動作のbaselineから逸脱を探す。
署名検知は既知パターンに強い
既知攻撃手法のバイト列、プロトコルフィールド、マルウェア通信、ファイルハッシュなどと照合します。具体的で説明しやすい一方、暗号化、変形、未知手口を見逃します。
署名更新の真正性と適用状況を確認し、古い規則が新しい正規トラフィックを誤検知しないか試験します。
異常検知は正常の定義が必要
通常の通信量、時間帯、接続先、処理関係から逸脱を検知します。未知攻撃を見つけられる可能性がありますが、業務変更・キャンペーン・バックアップでもアラートが増えます。
資産役割ごとにbaselineを分け、学習期間へ攻撃データが混ざらないようにします。
アラートはインシデントの確定ではない
true肯定は実際の悪意ある活動を正しくアラート、false肯定は正規活動を誤検知、false否定は悪意ある活動の見逃しです。true否定も含め、しきい値のトレードオフを評価します。
アラートへソース・宛先、タイムスタンプ、規則、パケット・イベント、資産所有者、関連アラートを付け、担当者が再現可能にします。
暗号化トラフィックでは見えるメタデータが変わる
TLS内のHTTPパス・本文はネットワークセンサーから読めません。接続先、証明書、SNI、流れ、JA3のような指紋、DNS、エンドポイントイベントなど別の手掛かりを使います。
TLS検査を行う場合はプライバシー、証明書信頼、性能、対象外通信、秘密情報保護を設計します。
センサー配置で見える方向が決まる
ファイアウォール外側はインターネットスキャンを大量に見て、内側は通過した通信を見ます。サーバーセグメントの内部横断トラフィック、クラウドVPC流れ、リモート端末は別センサーが必要です。
mirrorポートの容量超過、パケット損失、時刻ずれ、エージェント停止を監視します。IDS自体が黙って見逃す状態を検知します。
検知後の応答を接続する
アラートをSIEM・SOAR・対応票へ送り、資産重要度と識別情報情報を加えて優先順位を付けます。自動隔離する場合は、IDS単体ではなく応答作業手順として承認と切り戻しを設計します。
IDSの品質はアラート件数ではなく、必要な場所を欠損なく観測し、根拠付きの信号を、対応できる速さと量で担当者へ渡せるかで測ります。
IDPSの分類と運用の確認資料:NIST SP 800-94「Guide to Intrusion Detection and Prevention Systems」