スミッシングとは
スミッシングは、SMSを使って偽サイトや不正な連絡先へ誘導するフィッシング手口です。SMSとフィッシングを組み合わせたsmishing(スミッシング)という語です。
配送、料金未納、アカウント停止、本人確認、災害支援、還付などを装い、リンク、QRコード、返信、電話から認証情報・カード・送金・アプリケーション導入へ導きます。
SMSの送信者名や電話番号、以前の正規メッセージと同じスレッドに見えることは、本人性の証明になりません。
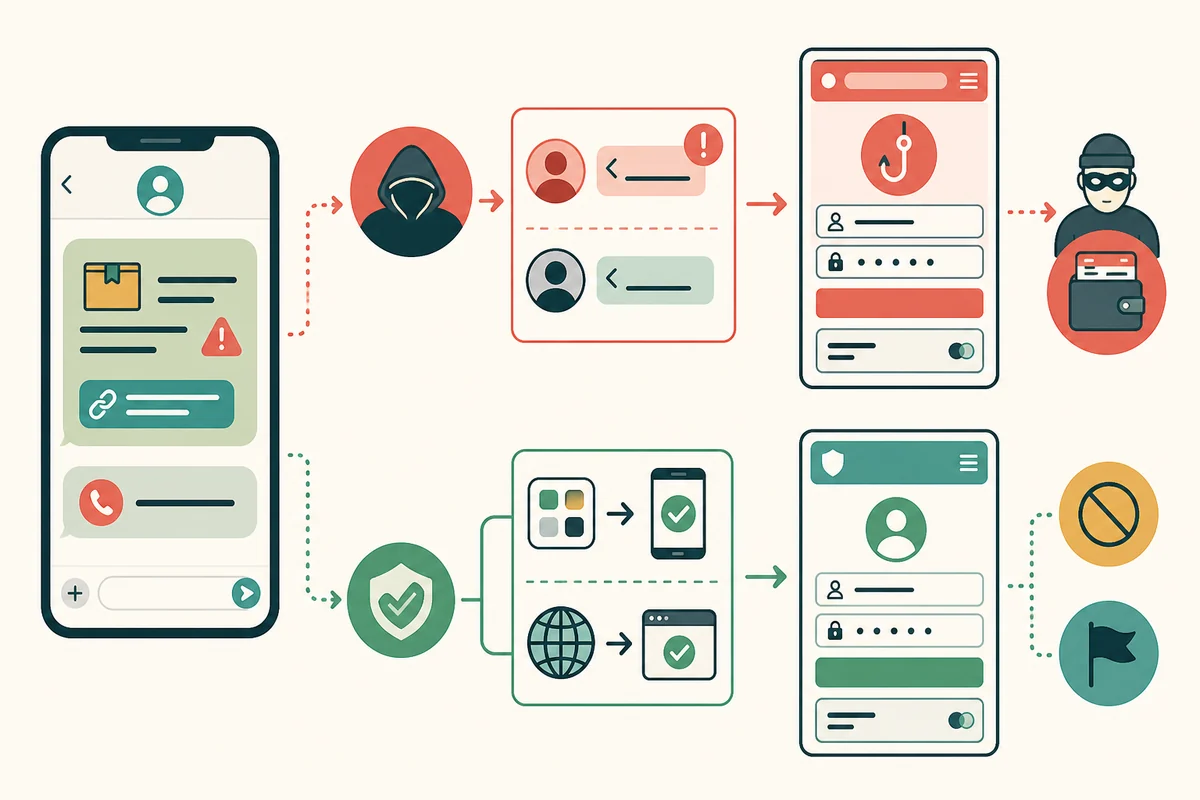
SMSで判断しにくくなる理由
同じスレッドでも安全とは限らない
端末は送信者IDや電話番号の表示を基にメッセージをまとめます。ネットワークやサービスの条件により送信者表示が偽装されたり、同名送信者が同じスレッドへ入ったりする可能性があります。
過去の本物メッセージの続きに見えても、今回の要求内容を独立して確認します。SMS内でパスワードやカード番号を返信しません。
短縮URLは最終到達先を隠す
短縮サービス自体は正規用途もありますが、表示された短い文字列から最終ホスト名を判断できません。リダイレクトを複数重ね、端末や地域で別ページを出すこともあります。
配送会社や金融機関の公式アプリを自分で開き、通知と同じ状態があるか確認します。リンクを長押しして見えるプレビューだけにも頼りません。
リンクがなくてもsmishingになる
指定番号への電話、短いコードへの返信、チャットアプリへの移動を求めるSMSがあります。電話へ移るとビッシングの会話でコードや送金を求められます。
正規組織が本人確認のために秘密情報をどの方法で求めるか、公式サイトの案内から確認します。
モバイルアプリケーション導入を求める手口
偽の配送追跡やセキュリティ更新としてアプリケーションや設定プロファイルを入れさせる場合があります。OS保存外インストール、未知発行者、アクセシビリティ、機器管理、VPNプロファイルを求められたら停止します。
既に導入した場合は、ネットワークを切り、特別権限とプロファイルを記録してセキュリティ担当へ相談します。
安全な確認経路を固定する
注文したshopの注文履歴、通信事業者公式アプリ、カード裏面・契約書の電話番号、ブックマーク済みサイトを使います。SMSに書かれた会社名を検索し、広告結果から入ると別の偽サイトへ進むことがあります。
家族・同僚を装う送金依頼は、既知の別連絡手段で本人へ確認します。
ブロックと報告を使い分ける
端末・messagingアプリの迷惑報告機能を使い、必要ならモバイル通信事業者や関係組織へ報告します。証拠として送信者表示、本文、受信時刻、リンクを画面画像だけでなく元メッセージのまま保持します。
返信して停止を求めると、利用中の番号だと知らせる場合があります。正規配信の解除方法以外では反応しません。
tap後の行動で対応を分ける
開いただけなら、ダウンロード、権限、入力、リダイレクト先を確認します。パスワード・コードを入力したら公式サイトから変更しセッションを失効、カード・送金なら金融機関へ直ちに連絡します。
smishingでは短いメッセージの中で真偽を決めず、対象サービスの公式アプリ・注文履歴・既知の番号へ移って、同じ出来事が本当にあるかを確認します。
spam textとphishing対応の確認資料:U.S. FTC「How to Recognize and Report Spam Text Messages」、CISA「Recognize and Report Phishing」