フィッシングとは
フィッシングは、正規の組織や人物を装い、偽サイトなどで認証情報や金銭をだまし取る手口です。英語ではphishing(フィッシング)と表します。
メールだけでなく、SNS、チャット、検索広告、QRコード、偽ログイン画面、ファイル共有通知など電子的な誘導を含みます。特定の人物・組織を調べて狙うものはspear phishing(スピア・フィッシング)です。
本物らしい文章を見抜く競争にしません。受け取ったリンクや連絡先を使わず、自分で開いた公式経路へ切り替えて事実を確認します。
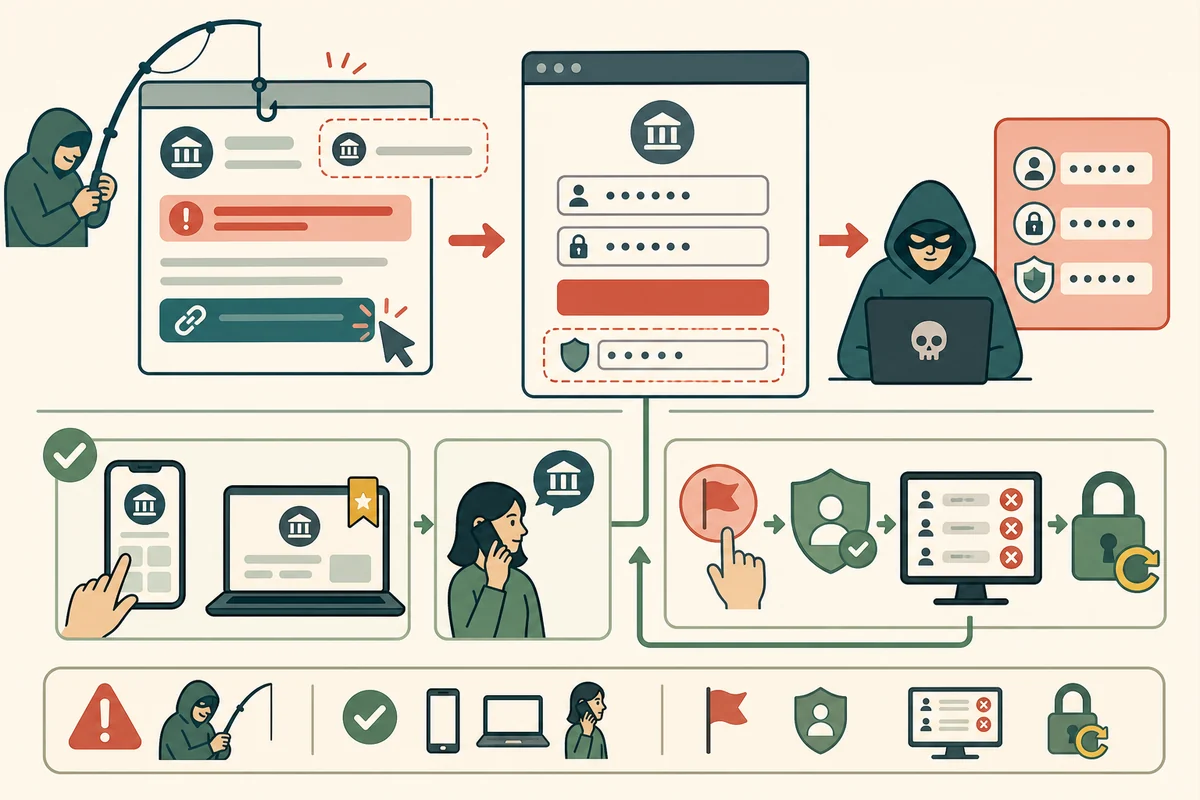
誘導の部品を分けて見る
企業、行政、上司、取引先、家族を装い、表示名・アイコン・文体を似せる。
停止、未払い、配送失敗、還付、限定、秘密を理由に急がせる。
リンク、QR、添付、返信、電話から偽サイト・マルウェア・攻撃者との会話へ導く。
パスワード、MFAコード、カード、送金、OAuth同意、ファイル実行、リモート操作を求める。
公式アプリ、ブックマーク、契約書の番号、社内ディレクトリーから自分で連絡し直す。
メッセージを報告・保全し、入力済み認証情報とセッション、承認を取り消す。
表示名よりアドレス全体を見る
メールアプリは表示名を大きく見せるため、正規企業名の下に別ドメインが隠れることがあります。@より右を末尾まで読み、似た文字、余分なサブドメイン、綴り違いを確認します。
ただし正しいアドレス表示だけでも安全とは断定できません。アカウント侵害やメール配信サービス悪用があるため、要求内容と別経路確認を優先します。
HTTPSの鍵マークは運営者の正しさを保証しない
偽サイトも自分のドメインに対するTLS証明書を取得できます。ブラウザーの鍵マークは、そのURLとの通信が暗号化され、証明書条件を満たすことを示しますが、正規企業サイトかまでは保証しません。
URLのホスト名を読み、パスワード管理ツールが候補を出さない理由を無視しません。
認証コードを聞くこと自体が目的になる
攻撃者が正規サイトで同時にログインし、被害者へ届いたone-timeコードやプッシュ承認を求めるreal-timeフィッシングがあります。MFAがあっても、コードを偽サイトへ入力すれば突破されます。
承認画面のサービス名、位置、操作内容を確認し、自分が開始していない要求は拒否します。可能ならFIDOセキュリティ鍵やパスキーなどフィッシング耐性な方式を使います。
QRコードと添付もリンクである
QRコードは行先URLを目で確認しにくく、モバイル端末へ画面を移す誘導に使われます。読み取った後のプレビューURLを確認し、公式アプリからやり直します。
HTML添付はブラウザー内に偽ログインを表示でき、office文書やアーカイブはマルウェアを運べます。添付を開くことを本人確認の代わりにしません。
OAuth同意画面も確認する
正規クラウドのログイン画面でも、攻撃者のアプリケーションへメール・ファイルアクセスを許可するconsentフィッシングがあります。URLが本物でも、アプリケーション名、発行者、要求権限、テナントを読みます。
誤って許可したらパスワード変更だけでなく、接続済み apps、OAuth grant、セッションを取り消します。
入力・送金後は別端末から対応する
パスワードを入力したら公式サイトから変更し、全セッションを失効させ、MFAと復旧情報、メール転送規則を確認します。使い回したサービスも変更します。
カード・bank・送金は金融機関の正式窓口へ直ちに連絡します。マルウェアを実行した可能性があれば端末をネットワークから隔離し、セキュリティ担当へ渡します。
報告は次の被害を止める
メッセージ、ヘッダー、URL、添付、受信時刻を組織の窓口やサービスの報告機能へ渡します。転送でヘッダーが失われる場合があるため、組織の提出方法に従います。
フィッシング対策の核心は「本物らしさを評価し続ける」ことではなく、秘密・承認・送金を求める場面で通信経路を独立した公式入口へ切り替えることです。
phishingの手口と対応の確認資料:CISA「Recognize and Report Phishing」、MITRE ATT&CK「Phishing」