ビッシングとは
ビッシングは、電話や音声を使い、正規の組織を装って認証情報や送金を求める詐欺手口です。voice(ボイス)とフィッシングを組み合わせたvishing(ビッシング)という語です。
銀行、カード会社、警察、行政、通信会社、サポート窓口、上司、家族などを装い、パスワード、one-timeコード、送金、画面共有、リモートツール導入を急がせます。
画面に表示された電話番号や相手が知っている個人情報は、本人性の証明になりません。通話をいったん切り、既知の公式番号へ自分からかけ直します。
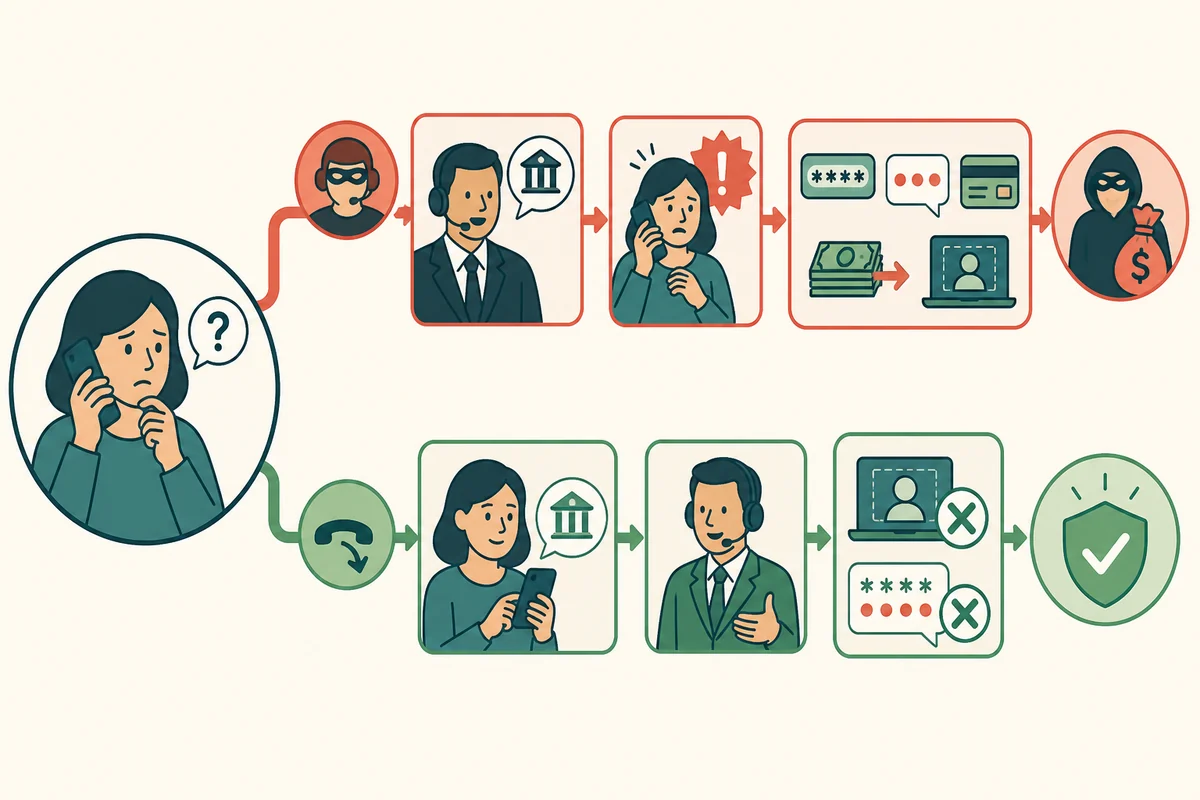
会話の流れを止める地点
銀行・警察・サポート・経営者など、従うべき相手に見せる。
氏名、住所、取引先、漏えいデータを読み上げ、本物だと思わせる。
不正利用、逮捕、停止、損失を理由に、今だけの操作を迫る。
MFAコード、プッシュ承認、送金、リモートアクセスを「保護のため」と説明する。
秘密捜査、担当者専用、電話を切ると危険などと言い、第三者確認を止める。
既知の番号へ自分から連絡し、アカウント履歴と正式な担当窓口で確認する。
caller IDは偽装され得る
電話網の発信番号表示は本人証明の仕組みと同じではなく、正規組織の番号が表示されるなりすましがあります。連絡先帳の名前へ置換されれば、さらに本物らしく見えます。
表示番号へ折り返すボタンではなく、公式資料から番号を取り直します。内線表示も侵害された電話システムからの可能性を考えます。
折り返しても同じ通話が残る場合に注意する
一部の電話環境や詐欺手法では、相手が回線を保持したように見せる説明があります。確実に切断し、別の電話・公式アプリ・対面窓口など独立した手段を使います。
相手が指定した「確認部署」や転送先は同じ攻撃グループの可能性があります。
one-timeコードを安全確認に使わせない
正規サービスから届くコードには「誰にも教えない」と示されることがあります。攻撃者は同時にログイン・送金を行い、そのコードを口頭で聞きます。
自分が開始していない認証・承認は拒否します。サポート担当がパスワード、完全なカード暗証番号、MFAコードを聞くという相手の説明を信じません。
リモートサポートツールと画面共有
refundやセキュリティ確認を名目にリモートツールを入れさせ、bank画面を操作・隠蔽する手口があります。画面共有中にパスワードを入力しても、鍵・画面・クリップボードから見られる場合があります。
正規サポートを自分から依頼した場合でも、接続コード、操作範囲、終了後のアンインストールを確認します。
AI音声でも確認原則は変わらない
録音や生成音声で家族・上司の声に似せることができます。声が似ている、社内事情を知っているだけで送金・秘密共有を承認しません。
家族内の合言葉、社内の二者承認、既知番号への呼び出し戻るなど、音声以外の確認を決めます。
受けた後の対応
何も渡していなければ、番号をブロック・報告し、組織のセキュリティ窓口へ内容と時刻を伝えます。パスワード・コードを渡したら安全な端末から変更・セッション失効、送金なら金融機関へ直ちに連絡します。
リモートツールを入れた場合は端末をネットワークから隔離し、アンインストールだけで済ませず、操作ログ、追加アカウント、ファイル転送、認証情報theftを調べます。
組織側は電話だけで重要変更を完結させない
決済先変更、パスワードリセット、MFA再登録、機密データ開示は、既知ディレクトリーへの呼び出し戻る、対応票、二者承認、待機時間を組み合わせます。電話を受けた本人へ判断責任を集中させません。
vishingへの最も強い区切りは、相手の会話の中で確認を続けず、いったん切断して自分が管理する連絡経路から取引・依頼の存在を確かめることです。
voice phishingとsocial engineeringの確認資料:NIST CSRC Glossary「Vishing」、CISA「Recognize and Report Phishing」