アドウェアとは
アドウェアは、広告表示を主な目的とし、望まない表示や追跡を行うことがあるソフトウェアです。英語ではadware(アドウェア)と表します。
無料ソフトウェアの対価として同意の上で広告を表示する実装もあります。一方、導入を隠す、広告を過剰に挿入する、検索先を変える、削除を妨げる、閲覧データを無断送信するものはPUAやマルウェアとして扱われ得ます。
「広告があるサイト」と「端末へ入ったadware」は別です。広告の表示主体がWebページなのか、ブラウザー拡張や端末ソフトウェアなのかを切り分けます。
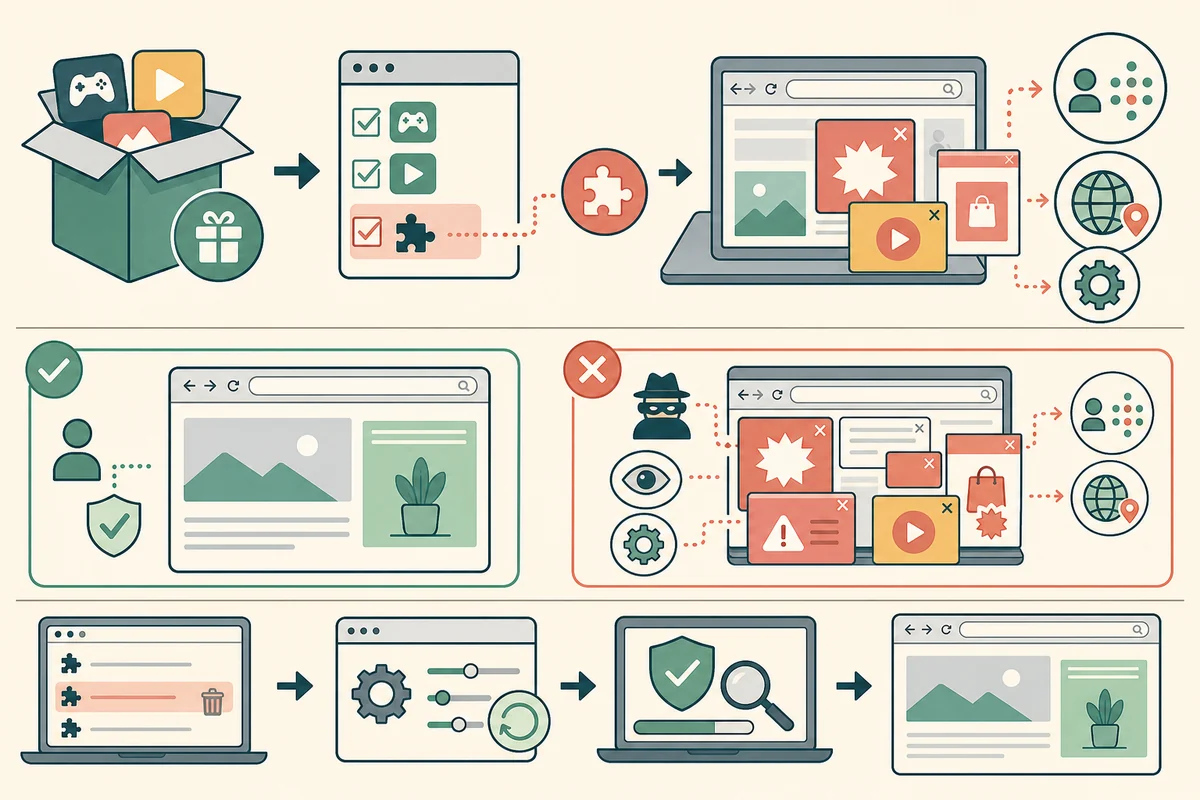
望まない変更を順にたどる
- Bundle別ソフトウェアのインストーラーに追加構成要素として含まれ、既定選択で導入される。
- Persistence拡張、起動時、サービス、プロファイルなどでブラウザーやOSの起動後も動く。
- Injectionページへ広告を重ね、popupを開き、検索結果やリンクを別サイトへリダイレクトする。
- Tracking閲覧URL、検索語、クリック、端末識別子を集め、広告選択や第三者送信へ使う。
- Resistance設定を戻す、別構成要素から再導入する、削除項目を分かりにくくする。
広告業務モデルだけではマルウェアと断定しない
広告付きの無料アプリやWebサービスは、広告の存在、データ利用、停止方法を示し、OSとブラウザーの通常機能内で動きます。これだけでadwareという悪性分類にはなりません。
実質的な同意がないまとめ、別目的の追跡、システム設定の無断変更、終了後も残る広告、セキュリティ警告の偽装が問題です。配布規約と実際の挙動を比べます。
ページ内広告か端末側挿入かを比べる
同じURLを別のクリーン端末やプライベート時間窓で開き、同じ広告が出るか確認します。一つのブラウザープロファイルだけなら拡張やサイト権限、全ブラウザーならOSのプロキシ・DNS・常駐ソフトウェアを疑います。
画面の一部をクリックして別サイトが開く場合、ページ運営側の広告スクリプト、侵害されたサイト、端末側注入のいずれもあり得ます。
通知権限はpopupと似て見える
サイト通知を許可すると、ブラウザーを閉じていてもOS通知領域へ広告・偽警告が届くことがあります。これは拡張をインストールしていなくても起きます。
通知の送信元ドメインを確認し、ブラウザーのサイト権限から削除します。通知内の「ウイルスを削除」ボタンを押して別ソフトウェアを入れません。
ブラウザー設定の変更箇所を確認する
既定検索エンジン、ホームページ、新タブ、起動時ページ、拡張、管理対象方針、プロキシ、証明書を確認します。「組織によって管理」と表示される個人端末では、未知の方針を調べます。
拡張削除後も同期機能から戻る場合があります。同期先アカウントの拡張一覧とログインセッションも見直します。
削除は導入経路から逆に戻す
疑わしいインストーラーと同時期に入ったアプリケーション・拡張を確認し、OSの正式なアンインストール機能から削除します。ブラウザーをリセットし、通知、検索、プロキシ、shortcutの起動引数を戻します。
セキュリティスキャンを行い、残った予定済み処理、サービス、プロファイルを調べます。システムツールを無差別に削除するcleanerは使いません。
データ収集があればアカウントも確認する
閲覧履歴だけでなくCookieやフォームデータへアクセスできた拡張なら、セッション窃取の可能性を評価します。安全な端末から重要アカウントのセッションを失効させ、パスワードを変更します。
カードやbank情報を偽ページへ入力した場合は、決済事業者の正式窓口へ連絡します。
再発を防ぐインストール運用
OSの保存または発行者公式サイトから取得し、customインストールで追加項目を読みます。発行者署名、要求権限、プライバシー情報、更新履歴を確認します。
adware調査では広告の内容より、誰が画面へ挿入し、どの権限で追跡し、どの設定を持続的に変えたかを確認します。
adwareとmalicious codeの確認資料:NIST CSRC Glossary「Adware」、NIST「Preventing and Handling Malware Incidents」