トロイの木馬とは
トロイの木馬は、正規または有用なソフトウェアを装って実行させ、内部で不正な処理を行うマルウェアです。英語ではTrojan horse(トロージャン・ホース)、短くTrojanと表します。
無料ツール、ゲーム、文書、更新プログラム、セキュリティソフトウェアなどに見せ、利用者にダウンロード・インストール・実行させます。見える機能を実際に提供しながら、裏で別の処理を行うものもあります。
トロイの木馬は偽装・隠れた目的による分類です。自分で宿主へ感染したりネットワークへ自己複製したりすることを定義の中心にしません。
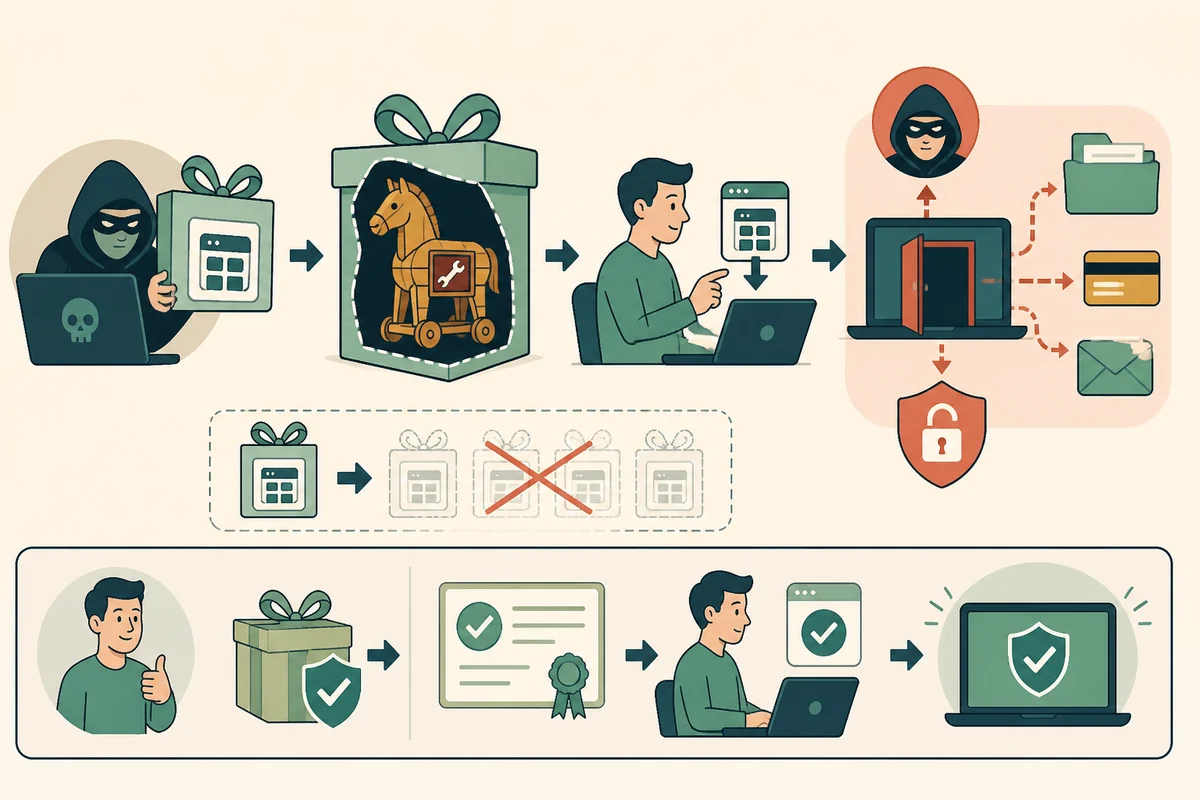
偽装から不正処理まで
- Lure必要なツール、請求書、動画、更新、サポートなど、開く理由を作る。
- Disguiseファイル名、アイコン、画面、説明、偽署名を正規品に似せる。
- Execution利用者に起動・権限昇格・セキュリティ警告の解除を行わせる。
- Payloadbackdoor、認証情報theft、スパイウェア、ランサムウェアなどを実行・追加する。
- Persistence自動起動、サービス、予定済み処理などで再起動後も残る。
木馬自体は自己複製を必要としない
古典的な定義では、Trojan horseは有用に見える非自己複製プログラムです。攻撃者はメールや広告、偽サイト、検索結果、チャット、電話サポートなど別の手段で配布します。
実行後にワームやウイルスを導入する場合は、最初の侵入形態がTrojan、導入されたペイロードがワームなど、複数の分類を持ちます。
よく使われる外見
ソフトウェアcrack、ゲームcheat、コーデック、ドライバー更新機能、PDF viewer、モバイルアプリ、ブラウザー拡張など「すぐ必要」に見える形があります。業務では請求書、配送通知、共有文書、リモートサポートツールを装います。
拡張子非表示では、文書アイコンを持つ実行ファイルを見分けにくくなります。ファイルの実際の種類とデジタル署名を確認します。
署名があっても配布元まで確かめる
コードsigningは署名後の改変と署名者を確認する手掛かりです。しかし盗まれた証明書、審査の弱い発行、正規ソフトウェア自体の侵害はあり得ます。
公式サイトやOSの保存を自分で開き、発行者名、証明書連鎖、ハッシュ、リリース情報を照合します。メールや広告のリンクから「公式らしい」ダウンロードページへ進みません。
権限要求を機能と比べる
単純な画像変換ツールが管理者権限、全ファイルアクセス、マイク、アクセシビリティサービス、機器管理を求めるなら不釣り合いです。許可画面の名前だけでなく、何を可能にする権限かを読みます。
権限を与えた後に取り消しても、既に複製されたデータや作られたアカウントは戻りません。実行イベントと外部通信を調べます。
リモートサポートを装う場合
正規のリモートデスクトップツールをインストールさせ、攻撃者が画面操作やファイル転送を行う手口があります。ツール自体がTrojanではなくても、偽の目的で導入させたキャンペーン全体は同じ危険を持ちます。
知らない相手の指示で画面共有、セキュリティ解除、銀行操作を行いません。正規窓口へ別経路で確認します。
削除前に何をしたかを調べる
親処理、子処理、ネットワーク宛先、ダウンロードファイル、レジストリ・サービス・予定済み処理、ブラウザー拡張、アカウント追加を確認します。認証情報stealingが疑われれば、安全な端末からセッションと鍵を失効させます。
管理者権限で実行された場合、単一ファイルの削除だけで信頼回復を証明しにくくなります。重要端末は再構築します。
許可されたソフトウェアを限定する
標準ソフトウェアcatalog、アプリケーションallowlisting、一般利用者のインストール制限、メール添付フィルター、ダウンロード評判を使います。利用者が業務上必要なツールを安全に申請できる道も用意します。
Trojan対策は「怪しい見た目を当てる」ことではなく、入手経路、署名者、要求権限、実行後の挙動を正規用途と照合することです。
Trojan horseの定義とmalware対応の確認資料:NIST CSRC Glossary「Trojan Horse」、NIST「Preventing and Handling Malware Incidents」