Torとは
Torは、通信を複数の中継点で多層暗号化して経路を分離し、追跡を難しくする匿名通信ネットワークです。一般にTor(トーア)と読み、名称はonion経路制御の歴史に由来します。
Torクライアントは複数中継から回線を作り、通常のWebアクセスでは項目guard、middle中継、終了中継を通ります。各中継は前後のホップだけを知り、一台で利用者と最終接続先の両方を見にくくします。
多層暗号化は中継ごとに一層ずつ外れます。終了から通常Internetへ出た後までTor暗号が続くわけではないため、HTTPSは別に必要です。
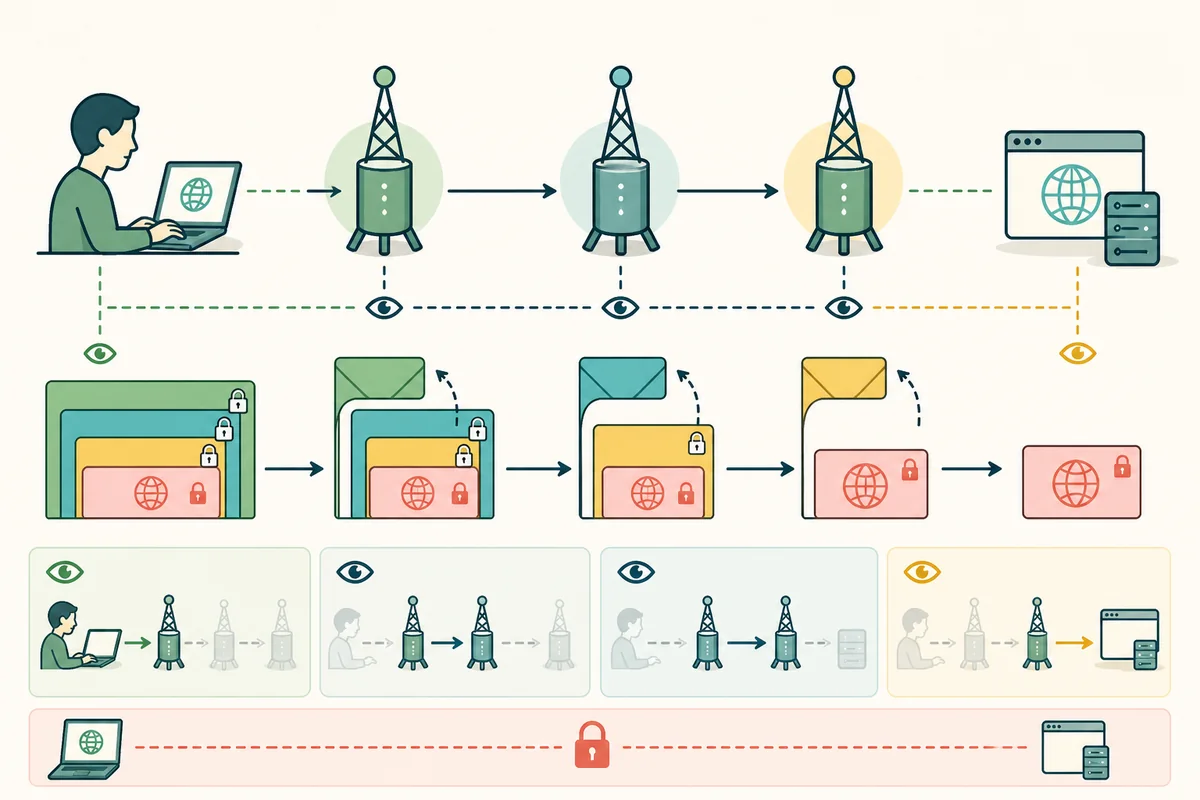
中継ごとに知る範囲が違う
- Entry guard利用者のIPアドレスを知るが、暗号化されたTorセルの最終宛先は直接知らない。
- Middle中継前の中継と次の中継を知るが、通常は利用者・宛先のどちらもエンドポイントとして知らない。
- Exit中継宛先へ接続し、宛先は終了のIPを見る。利用者の元IPは直接知らない。
- Destination終了からの接続、アプリケーション要求、ログイン情報を受ける。Tor利用を推測・ブロックする場合がある。
onion暗号化は送信前に重ねる
クライアントは各中継との鍵を使い、外側から項目用、middle用、終了用の順になるようデータを多層暗号化します。項目が外側一層を外し、次へ渡します。
戻りトラフィックも回線に沿って保護され、クライアントが各層を処理します。中継はアプリケーションメッセージを任意の次ホップへリダイレクトできないよう回線状態を持ちます。
HTTPSは終了以降と内容を守る
HTTPのまま通常サイトへ出ると、終了中継や終了からサイトまでの経路が内容を読めます。HTTPSならブラウザーとサイトの間のTLSがTor回線の内側を通り、終了もパス・Cookie・本文を復号しにくくします。
ただし宛先ドメイン、終了接続のタイミング・大きさは観測されます。TLS証明書警告を無視しません。
Tor Browserを一体で使う理由
一般ブラウザーをSOCKSプロキシだけTorへ向けると、DNS、WebRTC、拡張、指紋、永続Cookieが別経路・別識別子を漏らす場合があります。Tor Browserは経路制御とブラウザープライバシーを一緒に設計します。
ファイルを外部viewerで開く、torrentクライアントを使う、実名アカウントへログインする、文書メタデータを送ると、ネットワーク経路以外から本人情報が出ます。
グローバルなトラフィックcorrelationを完全には防がない
利用者側と宛先側を広く同時観測できる相手は、パケット量とタイミングのパターンを相関する可能性があります。Torは低遅延を保つため、一定量へ揃える高遅延mixネットワークとはトレードオフが違います。
Torの要点は「何重にも暗号化したから安全」ではなく、ソースと宛先の知識を複数中継へ分散し、ブラウザー側の識別信号も合わせて減らすことです。
Tor circuitとrelayの可視範囲の確認資料:Tor Project「How Tor works — Overview」