VPNとは
VPNは、端末とVPNサーバー間に暗号化された仮想通信路を作り、離れたネットワークへ接続する仕組みです。正式名称はVirtual Private Network(ヴァーチャル・プライベート・ネットワーク/仮想専用網)です。
パブリックネットワーク上でパケットを別のパケットへ包み、暗号化・完全性保護・ピア認証を行います。会社ネットワークへのリモートアクセス、拠点間接続、パブリックWi‑Fi上の経路保護、出口アドレスの切替など用途があります。
暗号化されるのは基本的にVPNエンドポイントまでです。ゲートウェイを出た後の通信は、HTTPSなどアプリケーション側のエンドツーエンド保護を別に使います。
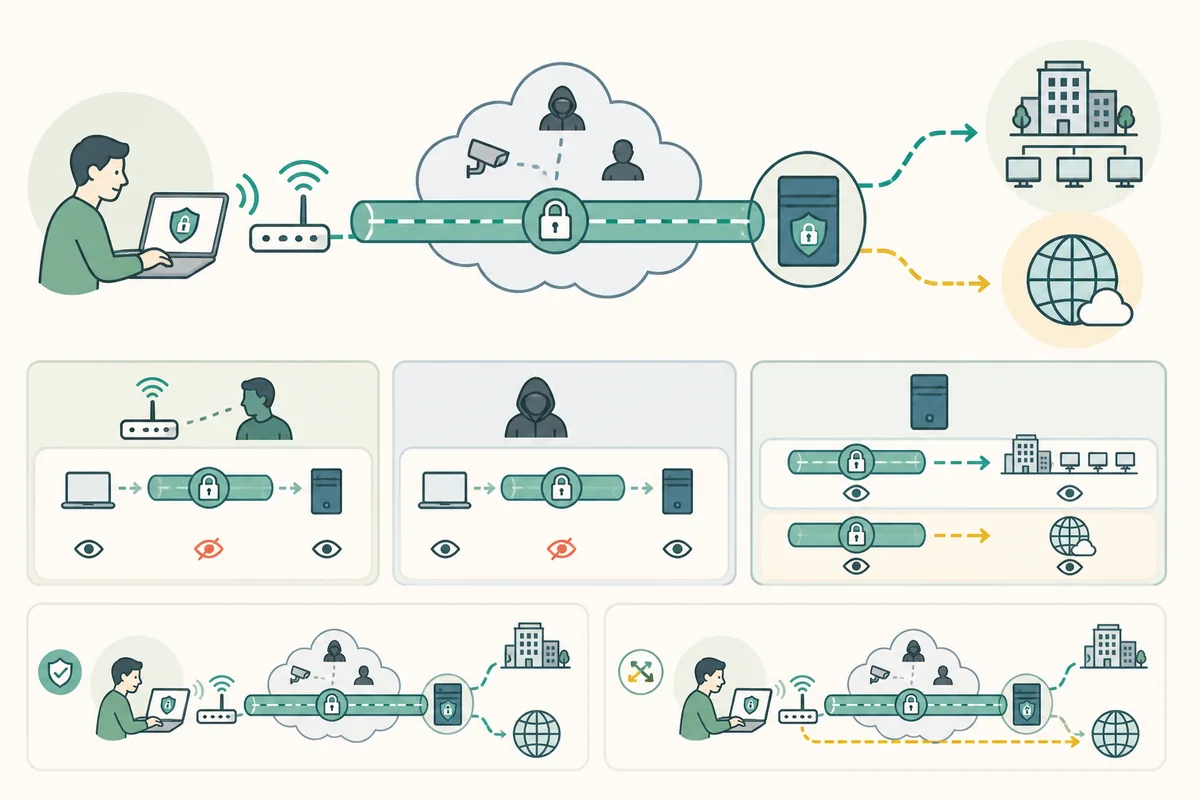
誰が何を見られるかをエンドポイントで整理する
マルウェアや危険な拡張が端末内で読むリスクはVPNでは防げない。
ペイロードと最終宛先を直接読みにくいが、接続時刻・量・VPNエンドポイントは見える。
アカウント、ソース、宛先、DNS、トラフィック量などを扱い得るため信頼とログ方針が重要。
出口IPアドレスとアプリケーション要求を受ける。ログインやCookieなら同一利用者と分かる。
VPNゲートウェイを含む途中からHTTP内容を読まれにくくする別の暗号化層。
パケット大きさ、タイミング、接続先エンドポイントなどからトラフィックパターンを推測される場合がある。
リモートアクセスとsite-to-siteでは端点が違う
remote-access VPNはPC・スマートフォンのクライアントと組織ゲートウェイを結びます。端末の認証、機器posture、経路、DNSをクライアント方針で制御します。
site-to-site VPNは拠点ルーター同士を結び、その後ろのサブネット間パケットを運びます。個々の利用者認証やリソース認可をVPNだけへ任せません。
完全トンネルと分割トンネルを選ぶ
完全トンネルはデフォルトルートをVPNへ入れ、Internetトラフィックも組織・サービス側ゲートウェイから出します。検査を集約できますが、帯域・遅延・ゲートウェイ障害の影響が増えます。
分割トンネルは社内宛先など一部だけをVPNへ入れます。効率はよい一方、直接経路、DNS、IPv6、ローカルLANが別のセキュリティ境界になります。
VPNは匿名化の保証ではない
宛先には家庭のIPの代わりにVPN出口IPが見えますが、アカウントログイン、Cookie、ブラウザー指紋、決済、投稿内容から利用者を識別できます。VPN事業者には観測点が移ります。
「noログ」の表現だけでなく、認証レコード、接続メタデータ、DNS、不正利用対応、第三者基盤、鍵管理、監査範囲を確認します。
経路・DNS・切断時を一緒に検査する
接続後のIPv4・IPv6経路表、DNSリゾルバー、インターフェース指標、allowedプレフィックスを確認します。トンネル断でトラフィックを止めるkillスイッチと、復旧時の規則解除も試験します。
VPNの保護範囲はアプリの表示ではなく、どのパケットがどのインターフェースへ入り、どこで復号され、失敗時に直接経路へ逃げるかで決まります。
VPN endpointとremote access設計の確認資料:NIST SP 800-113「Guide to SSL VPNs」