ワームとは
ワームは、ネットワークなどを通じて自己複製し、他の端末へ自動的に広がるマルウェアです。英語ではworm(ワーム)と表します。
別のホストファイルへ付着せず、独立したプログラムとして動けます。侵入後に次の候補を探し、自分の複製を送り、実行させるpropagationを自律的に繰り返します。
一人が同じ添付を多人数へ手動送信するだけでは、技術的な自己複製とは限りません。マルウェア自身が複製と拡散を進める点が中心です。
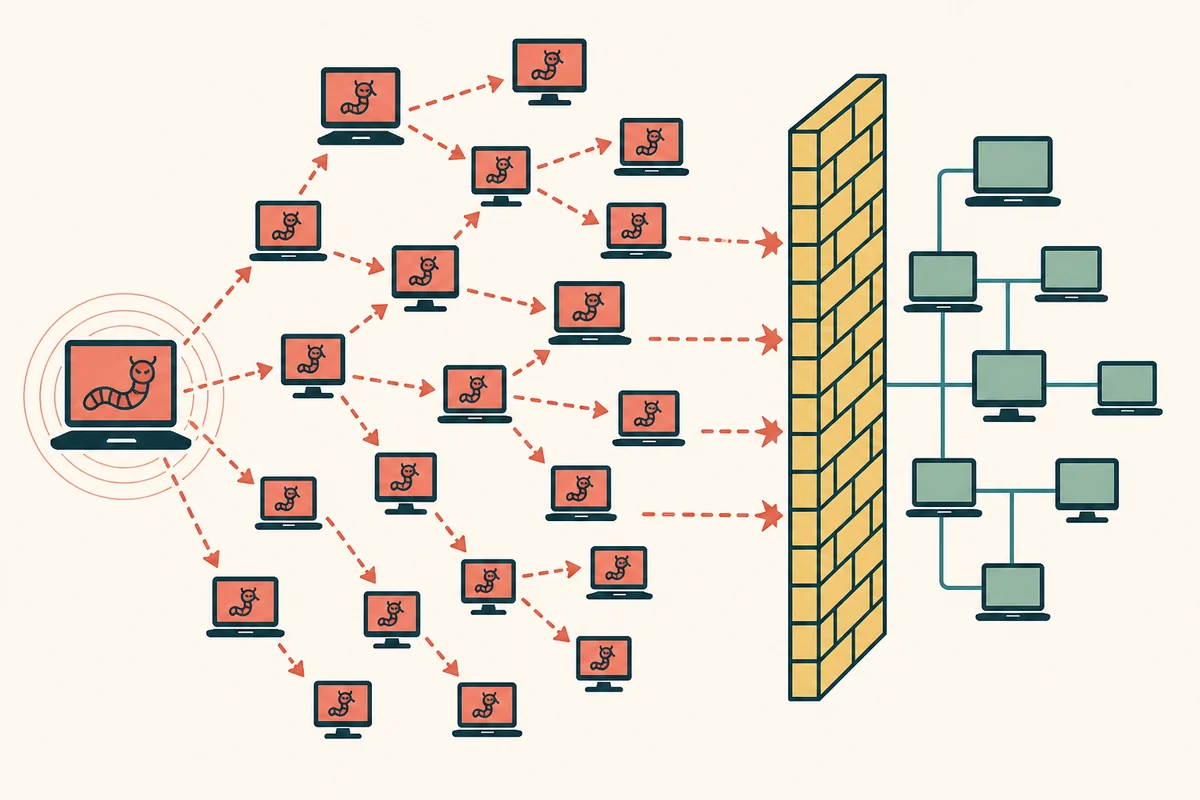
拡散を四段階で捉える
アドレス範囲、同一LAN、ディレクトリーサービス、メールアドレスbookなどから次のホストを列挙する。
未修正のネットワークサービス、弱い資格情報、開いた共有、信頼関係を悪用する。
実行可能な複製やスクリプトをリモートホストへ配置し、起動方法を作る。
感染した各端末が探索元となり、拡散速度と通信量を急速に増やす。
脆弱性だけが入口ではない
ネットワークサービスの脆弱性を利用するワームは、利用者操作なしで侵入し得ます。一方、弱いパスワードを順番に試す、共有フォルダーへ複製する、removableメディアへ仕掛ける、連絡先へリンクを送る方式もあります。
「パッチ済みだからワーム対策は完了」ではありません。露出サービス、アカウント、共有権限、ネットワーク分離、アプリケーション制御を合わせます。
スキャントラフィックだけで感染を断定しない
多数アドレスの同じポートへ短時間に接続する挙動はワーム探索の手掛かりです。ただし正規の資産スキャンや監視も似た通信を行います。接続元処理、実行ファイル、時間帯、許可されたスキャナーかを確認します。
逆に、既知ホスト一覧だけを使い低速に広がるワームは単純なスキャン閾値を避けます。識別情報ログとエンドポイントイベントも結びます。
被害はペイロードだけではない
データを破壊しないワームでも、探索・複製・再試行によりLAN、WAN、DNS、認証サーバー、ログ基盤を圧迫します。感染端末のCPUとメモリー、待ち行列を使い切り、正規通信を遅らせます。
さらにbackdoor、ランサムウェア、bot機能を運ぶ場合があります。「ワームを止めた」後も追加ペイロードと資格情報窃取を調べます。
最初はネットワークで広がりを止める
疑わしい端末・サブネットを隔離し、悪用ポートや宛先を境界で制限します。感染数が多いときはネットワークセグメント単位で封じ込め、重要サービスへの通信だけを明示的に残します。
単に端末の電源を切ると証拠を失うため、インシデント応答手順に従います。封じ込め規則で管理・復旧通信まで遮断しないよう別経路を準備します。
同時に侵入口を閉じる
脆弱性利用ならパッチまたはサービス停止、資格情報利用ならパスワード・鍵・セッション失効、共有利用なら権限とプロトコルを修正します。感染端末をクリーンにしても入口が開いたままならすぐ再感染します。
インターネット境界だけでなく、社内の内部横断通信を制限します。利用者端末からサーバー管理ポートへ直接到達させない設計が拡散範囲を縮めます。
全端末を同じ基準で確認する
最初に発見した端末だけでなく、同じ時間帯の接続先、同じファイルハッシュ、サービス作成、予定済み処理、アカウントログインを横断検索します。未接続だったモバイル端末やバックアップサーバーも後から戻るため記録します。
駆除可能でも重要端末は信頼済み画像から再構築し、パッチ済み状態で隔離ネットワークへ戻します。正常性を確認後、段階的に接続を開きます。
増殖速度を前提に備える
資産台帳、centralログ、EDR、ネットワーク流れ、緊急隔離手段がなければ、発生後に感染範囲を把握できません。重要セグメントごとの通信許可一覧と、緊急規則の承認手順を用意します。
ワーム対応の優先順位は、個々の警告を消すことではなく、新しい複製が生まれる経路を止め、侵入口を閉じてから全感染ホストを復旧することです。
wormの定義と封じ込めの確認資料:NIST CSRC Glossary「Worm」、NIST SP 800-83 Rev. 1