RFC 4193とは
RFC 4193(Request for Comments 4193/リクエスト・フォー・コメンツ・フォーティーワン・ナインティースリー/アールエフシー・よんいちきゅうさん)は、IPv6のユニークローカルアドレスの形式と範囲を定義するRFC文書です。
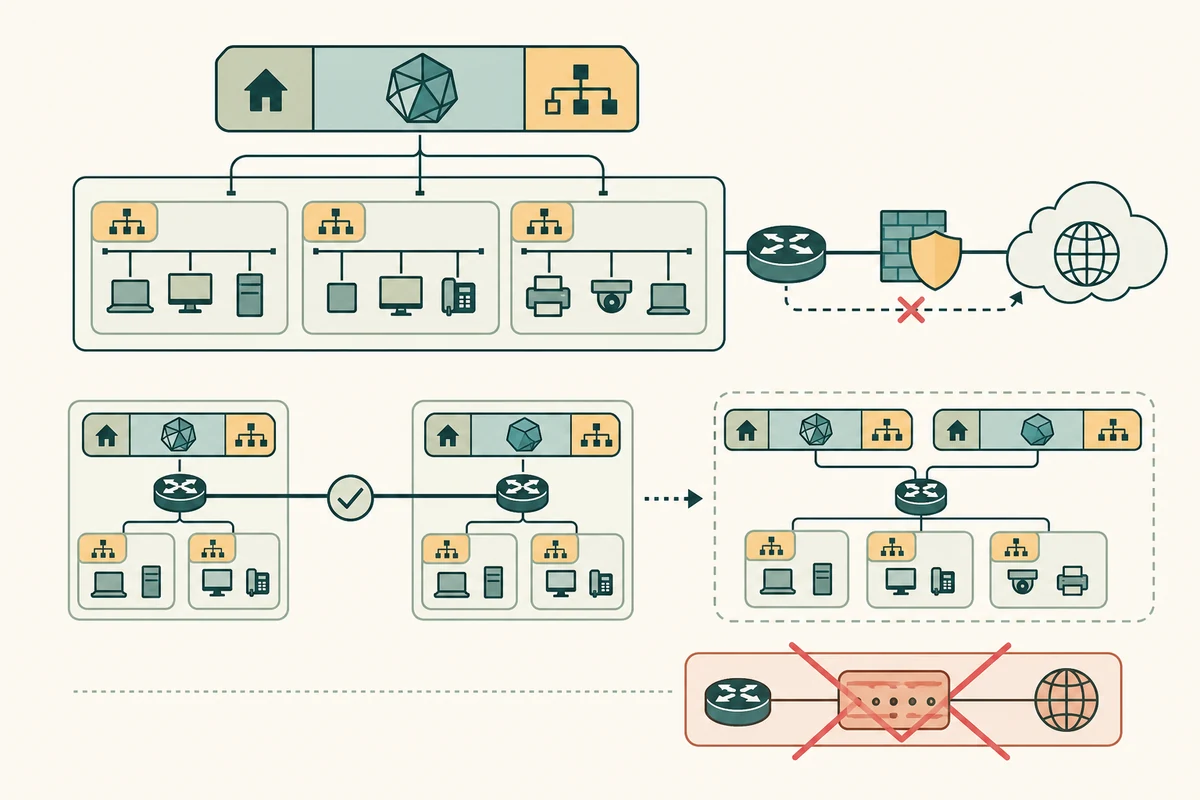
このアドレスをULA(Unique Local IPv6 Unicast Address/ユニーク・ローカル・アイピーブイシックス・ユニキャスト・アドレス/ユーエルエー)と呼びます。サイト内部や限られたサイト間で経路制御でき、公開インターネットでは通常経路制御されません。
ULAの「Unique」は世界登録機関が重複を保証する意味ではありません。40ビットのGlobal IDを適切に擬似乱数生成し、偶然の衝突確率を十分小さくする設計です。
アドレス形式を分解する
先頭7ビットでUnique Local IPv6 Unicast Addressを識別します。
RFC 4193のローカル割り当てではLビットを1にし、実際のプレフィックスはfd00::/8から始まります。
拠点・組織ごとの衝突確率を下げる中心部分です。
一つの/48から通常65,536個の/64サブネットを作れます。
各/64リンク上でインターフェースを識別します。
fc00::/8側、つまりLビットが0の割り当て方法はRFC 4193では定義されていません。管理者が任意の短い文字列や連番だけでGlobal IDを決めると、合併・VPN接続時の衝突確率を上げます。
なぜ乱数なGlobal IDを使うのか
二つの独立サイトが後から接続されるとき、同じプレフィックスなら番号変更が必要です。40ビットを十分な乱数の強さで生成すれば、中央登録機関へ申請しなくても同じGlobal IDを選ぶ確率を小さくできます。
これは数学的な絶対保証ではありません。サイト統合時は双方のULAプレフィックスを照合し、重複があれば片方を変更します。生成値と利用責任者を組織内台帳に記録します。
世界共通アドレスと併用できる
一つのインターフェースはULAとグローバルユニキャストアドレスを同時に持てます。内部DNS、管理インターフェース、サイト間VPNはULA、インターネット通信はグローバルアドレスというように、宛先選択方針を使い分けられます。
ULAだけを持つホストがインターネットへIPv6通信するには、プロキシなど別の出口機能が必要です。NATをIPv4と同じ理由で必須にする設計ではありません。IPv6はグローバルアドレスを各端末へ割り当てても、ファイアウォールで着信方針を制御できます。
経路制御と境界フィルター
- サイト内へプレフィックスを配る
/48を用途・拠点・安全性ゾーンごとの/64へ分割します。 - 内部ルーターで経路交換するULAはリンク-ローカルと違い、複数リンクを越えて経路できます。
- 接続サイトへ必要な範囲だけ広告するVPNや専用線の方針に合わせてプレフィックスを交換します。
- 公開インターネット境界で止めるULAの送信元・宛先が外へ漏れないようフィルターと監視を置きます。
上位事業者がULAをインターネットへ運ばないことを期待するだけでなく、自組織境界でも明示的にフィルターします。誤ったDNS登録やパケット漏えいを検知できるログも残します。
RFC 1918・リンク-ローカルとの違い
| 種類 | 範囲・例 | 主な到達範囲 |
|---|---|---|
| IPv6 ULA | fc00::/7、ローカル生成はfd00::/8 | サイト内・限定サイト間で経路制御 |
| IPv6リンク-ローカル | fe80::/10 | 同じリンクだけ。ルーターを越えない |
| IPv6グローバルユニキャスト | 世界で一意に割り当てられたプレフィックス | 方針が許せばインターネット全体 |
| RFC 1918 IPv4 | 10/8など三範囲 | プライベートネットワーク内。NAT併用が多い |
ULAは安全性境界ではない
公開経路制御されないアドレスでも、サイト内部の端末、接続VPN、誤設定したルーターから到達できます。ファイアウォール、認証、区間分離、修正プログラム、監視はアドレス種別とは別に必要です。
RFC 4193は、擬似乱数で生成する40ビットのGlobal IDを持つIPv6 ULAを定義します。ULAはサイト内で経路制御でき、ネットワーク統合時にも衝突しにくいローカルアドレスですが、世界全体での一意性・インターネット到達性・安全性・NATを保証しません。
ULAの形式・生成・経路制御:RFC 4193「Unique Local IPv6 Unicast Addresses」