RFC 1918とは
RFC 1918(Request for Comments 1918/リクエスト・フォー・コメンツ・ナインティーン・エイティーン/アールエフシー・いちきゅういちはち)は、IPv4のプライベートアドレス範囲を定義するRFC文書です。
組織や家庭の内部だけで使うホストへ、インターネット全体で一意なIPv4アドレスを割り当てなくてもよいように、三つの範囲をプライベート利用向けに予約しました。同じアドレスは無関係なネットワークで繰り返し使われます。
プライベートアドレスは「秘密のアドレス」ではありません。インターネットのグローバルな経路表へ載せず、利用範囲の内側だけで一意にするアドレスです。
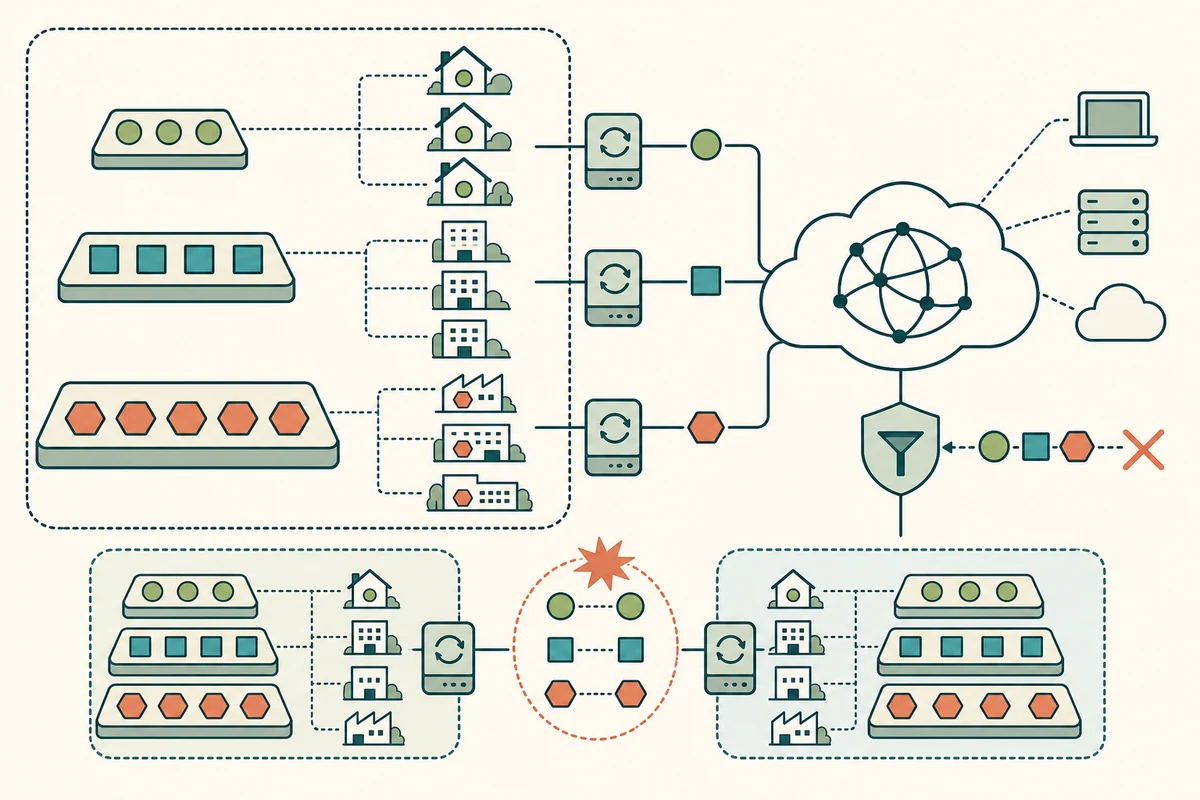
RFC 1918が予約した三つの範囲
約1,678万アドレスを含む最大のプライベートブロックです。
172から始まる全範囲ではなく、第二オクテットが16〜31の範囲です。
家庭用ルーターでよく使われますが、家庭専用という意味ではありません。
プレフィックス長はネットワーク全体の予約範囲です。実際のLANでは、その中を/24、/23など必要なサブネットへ分割して使います。
インターネットへ経路を広告しないとは
公開インターネットのルーターはRFC 1918プレフィックスを正当な到達先・送信元として扱わず、ネットワーク境界でフィルターするのが原則です。プライベートアドレスのパケットをそのままISPへ出しても、世界中の同じアドレスのどこかへ届く仕組みにはなりません。
内部経路制御では普通のIPv4アドレスとして使えます。VLAN間経路制御、社内WAN、データ中心内部など、管理範囲内のルーターは設計したプレフィックスへ転送します。
NATはよく併用するが定義の一部ではない
家庭や企業ではNAT・NAPTでプライベート送信元をグローバルアドレスへ変換してインターネットへ出る構成が一般的です。しかしRFC 1918が定める中心はプライベートアドレス空間であり、「プライベートアドレスを使うなら必ずNAT」というプロトコル上の決まりではありません。
専用線やVPNで接続した内部ネットワーク同士はNATなしでプライベートアドレスを経路できます。反対に、重複回避や境界方針のため内部接続でもNATを置く場合があります。
重複は接続すると表面化する
- 独立中は問題が見えないA社とB社がどちらも
10.0.0.0/8を使っても、接続しなければ衝突しません。 - VPN・合併で同じ宛先が現れるルーターは同一プレフィックスのどちらへ送るべきか区別できません。
- 一時変換または番号変更を行うNATで逃がすか、一方のアドレス計画を変更します。
- DNS・ACL・ログも更新するアドレスだけでなく、参照している設定と記録を追随させます。
将来の接続を考え、組織内で重複しにくいブロックを計画的に割り当てます。ただし中央登録機関がプライベートアドレスの利用者を登録しないため、世界規模の一意性は得られません。
DNSと情報漏えい
内部ホスト名とプライベートアドレスを公開DNSへ誤掲載すると、接続できない情報を外へ見せ、ネットワーク構成の手掛かりにもなります。スプリットホライズンDNSを使う場合は、内部・外部表示範囲の管理とDNSSECの設計を揃えます。
境界ルーターやファイアウォールでは、外部インターフェースからRFC 1918送信元で入るパケットと、内部からRFC 1918宛てをインターネットへ出すパケットをフィルターします。これはアドレスなりすましや設定漏れを減らす措置です。
プライベートアドレスは安全性機能ではない
インターネットから直接経路制御されないことは攻撃面を減らしますが、マルウェア、フィッシング、同一LAN、VPN、誤設定、NAT越しの通信などの脅威は残ります。認証、更新、ファイアウォール、ネットワーク分離、監視を別に設計します。
RFC 1918は三つのIPv4プライベート範囲を定義し、組織内部での再利用を可能にします。世界共通一意性、NAT、暗号化、安全性を与える文書ではありません。
IPv4プライベートアドレスの定義と運用上の注意:RFC 1918「Address Allocation for Private Internets」