IPSとは
IPSは、不審な通信を検知し、通知だけでなく遮断も行う侵入防止システムです。正式名称はIntrusion Prevention System(イントルージョン・プリベンション・システム)です。
ネットワークトラフィックのインライン、またはホスト内の実行経路へ入り、悪意あると判断したパケット・接続・処理を、保護対象へ届く前または活動中に止めます。
止められる位置にある分、誤検知や装置障害も正規通信を止めます。セキュリティ精度と可用性を同時に設計します。
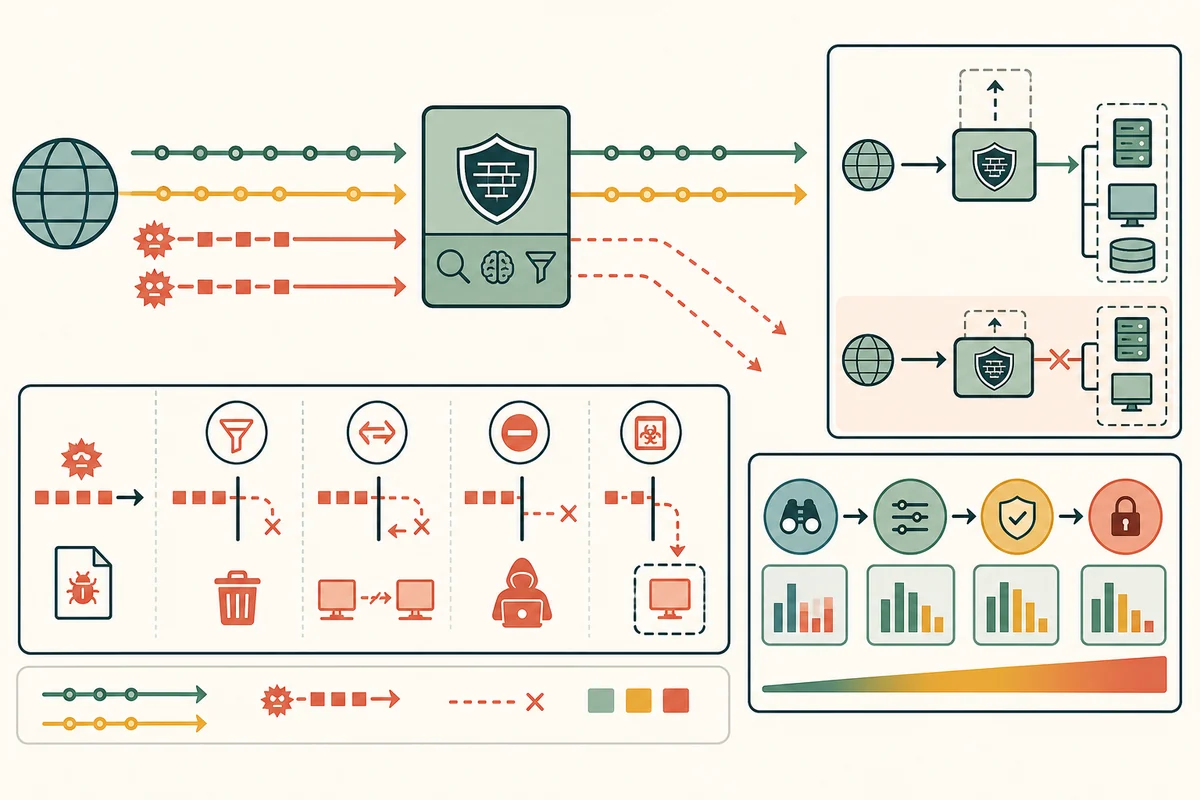
遮断操作を選ぶ
危険と判定したパケットを転送せず、必要に応じて後続も追跡する。
TCPリセットなどでセッションを切る。双方が必ず即停止する保証は実装次第。
一定時間の動的規則をファイアウォールやIPSへ追加する。
DoS、スキャン、ログイン試行などを完全拒否せず閾値以下へ抑える。
NAC・EDRと連携し、感染疑い端末を復旧用ネットワークへ移す。
遮断の有無に関わらず、規則、パケット、資産、操作結果を記録する。
インライン配置がIDSとの大きな違い
IDSはトラフィック複製やイベントを観測でき、故障しても本来の経路を直接止めない構成にできます。ネットワークIPSは通信が装置を通過するため、検知から遮断までを短時間で行えます。
一製品を監視モードでIDSのように使い、調整後に防止モードへ移すこともあります。名称より配置と操作を確認します。
障害時通過と障害時遮断を選ぶ
障害時通過は装置故障時にトラフィックを通し、可用性を優先しますが検査がなくなります。障害時遮断はトラフィックを止め、未検査通信を防ぎますがサービス停止になります。
管理、決済、人命に関わるなど経路ごとに選び、迂回発生・検査停止を監視します。冗長化だけで方針同期と同時故障を防げるとは限りません。
false肯定が業務停止になる
新アプリケーション、ソフトウェア更新、大容量転送が攻撃に似てブロックされることがあります。アラート件数だけでなく、正規トランザクションのエラー率・遅延を同時に監視します。
例外はパス、アプリケーション、ソース、署名へ狭く限定し、全規則分類を無効にしません。所有者・期限・根拠を持たせます。
検知精度と性能を両方測る
スループット上限、同時セッション、TLS検査、パケット大きさ、フェイルオーバーで遅延と破棄が変わります。平均トラフィックだけでなくピークとsmallパケット比率を試験します。
容量を超えてパケットを見逃すのか、トラフィックを破棄するのか、迂回するのかを製品設定で確認します。
段階的に防止へ移す
資産とトラフィックを把握し、監視モードで規則該当を調査し、確信度の高い署名からブロックします。カナリアセグメントで業務影響を確認し、切り戻しを用意して範囲を広げます。
重大で既知の攻撃手法は早くブロックし、一般的な異常検知はレート制限やアラートから始めるなど、検知の確実さに応じて動作を分けます。
迂回経路と暗号化を確認する
別インターフェース、IPv6、直接オリジン、VPN、クラウドピアリング、内部横断経路がIPSを通らなければ見えません。データ流れ図と経路制御を照合します。
TLS内を検査しない場合はメタデータとエンドポイントテレメトリーで補い、終端後の逆プロキシとWAFへ検査を分担します。
IPS運用では「ブロックできた」だけでなく、どの経路を確実に通し、誤検知時にどれだけ業務を止め、何分で安全に解除できるかを測ります。
IPSの配置と運用の確認資料:NIST SP 800-94「Guide to Intrusion Detection and Prevention Systems」