WPA3とは
WPA3は、WPA2より新しく、個人向けでもSAEなどを採用して安全性を高めたWi-Fiセキュリティ規格です。正式名称はWi‑Fi Protected Access 3(ワイファイ・プロテクテッド・アクセス・スリー)、読み方はダブリューピーエースリーです。
家庭向けのWPA3-Personalは、共通パスフレーズを使いながら、SAE(Simultaneous Authentication of Equals/サイマルテイニアス・オーセンティケーション・オブ・イークォルズ)で端末とAPが互いに秘密を知ることを確認します。
取得したハンドシェイクだけを使い、候補パスワードを無制限にオフライン照合しにくくしたことが、WPA2-Personalとの重要な違いです。ただし弱いパスワード自体が安全になるわけではありません。
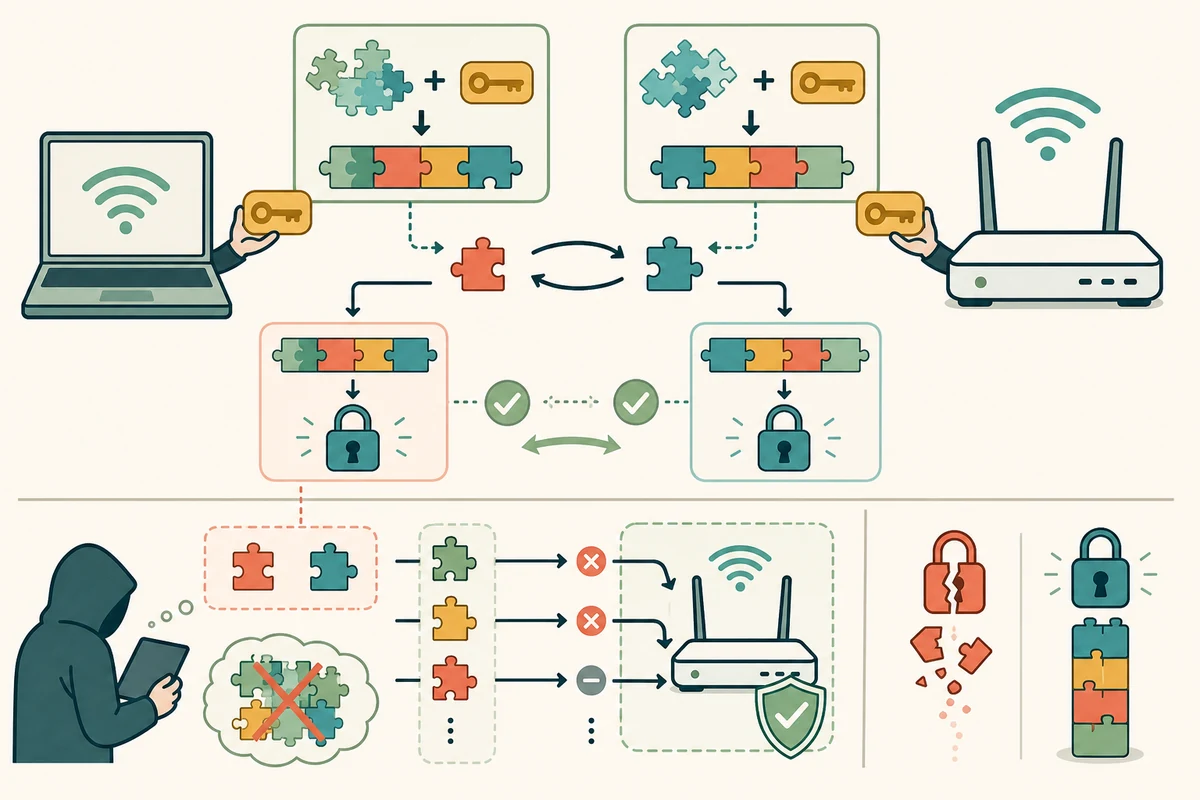
SAEは、パスフレーズを知る両者を対等に確認する
- 1秘密要素を導く
SSIDやグループ情報とパスフレーズから、SAE計算に使う要素を作る
- 2Commitを交換
端末とAPがそれぞれ新しい乱数を使い、公開してよい値を送り合う
- 3Confirmで確認
両者が同じ共有秘密へ到達したことを確認し、なりすましや改ざんを検出する
- 4セッション鍵を確立
接続ごとの鍵材料を作り、後続の無線フレーム保護へ進む
過去のセッション鍵が漏れても、別セッションを直接復元しにくい
SAEは接続ごとに新しい乱数を使い、forward secrecy(フォワード・シークレシー/前方秘匿性)を提供します。将来パスフレーズが知られても、以前に記録されたハンドシェイクから過去のセッション鍵をそのまま復元しにくくします。
ただし端末上のデータ、APから先の通信、HTTPSの終端までを守る機能ではありません。WPA3が保護する中心範囲は端末とAPの無線区間です。
管理フレーム保護を必須にして、切断の偽装へ強くする
WPA3ではPMF(Protected Management Frames/プロテクテッド・マネジメント・フレームズ)を必須にします。関連付け解除や認証解除など一部の管理フレームを保護し、攻撃者が偽の切断通知を送る行為へ耐性を持たせます。
すべての管理フレームが暗号化されるわけではなく、ビーコンなど接続前に必要な情報は周囲から観測できます。PMFは無線ネットワークの存在を隠す機能ではありません。
Enterpriseは個人向けSAEとは別の認証構成を使う
WPA3-Enterpriseは802.1XとEAPを使い、組織の認証基盤と端末・利用者ごとの資格情報を組み合わせます。高い保護要件向けには192-ビットセキュリティモードがあり、暗号スイートと証明書へより厳しい条件を定めます。
「WPA3」と表示されてもPersonalかEnterpriseかで設定と認証主体が違います。企業ネットワークではサーバー証明書を検証し、利用者が偽APへ資格情報を渡さない構成にします。
移行モードは旧端末を収容できるが、境界を理解する
WPA2/WPA3 移行モードは、一つのSSIDへWPA2端末とWPA3端末を接続できます。更新期間には便利ですが、ネットワーク全体が一律にWPA3だけで保護されるわけではなく、旧端末の接続はWPA2の性質を持ちます。
対応しているのにWPA2へ落ちる実装や、移行モード特有のダウングレード対策も更新で改善されます。APと端末を更新し、対応機器が揃ったらWPA3専用へ移行します。6GHzでは新しい保護方式が前提です。
仕様・安全性の確認資料:IEEE 802.11-2024、Wi‑Fi Alliance「Wi‑Fi Security」、NIST SP 800-153「Guidelines for Securing WLANs」