WPA2とは
WPA2は、Wi-Fi通信の暗号化と認証を行う規格で、WPAの後継として広く使われています。正式名称はWi‑Fi Protected Access 2(ワイファイ・プロテクテッド・アクセス・ツー)、読み方はダブリューピーエーツーです。IEEE 802.11iのRobust Security Networkを基礎にWi‑Fi Allianceが相互接続性を認証します。
家庭向けのWPA2-Personalでは共通のパスフレーズから鍵材料を作り、端末ごとの通信鍵を確立します。組織向けのWPA2-Enterpriseでは802.1XとEAPを使い、認証サーバーが利用者や端末を個別に認証します。
Wi‑Fiパスワードを暗号鍵として毎フレームへ直接使うのではありません。接続時の4ウェイハンドシェイクで新しい値を交換し、端末とAPが同じ鍵材料を持つことを確認して、セッション用の鍵を導きます。
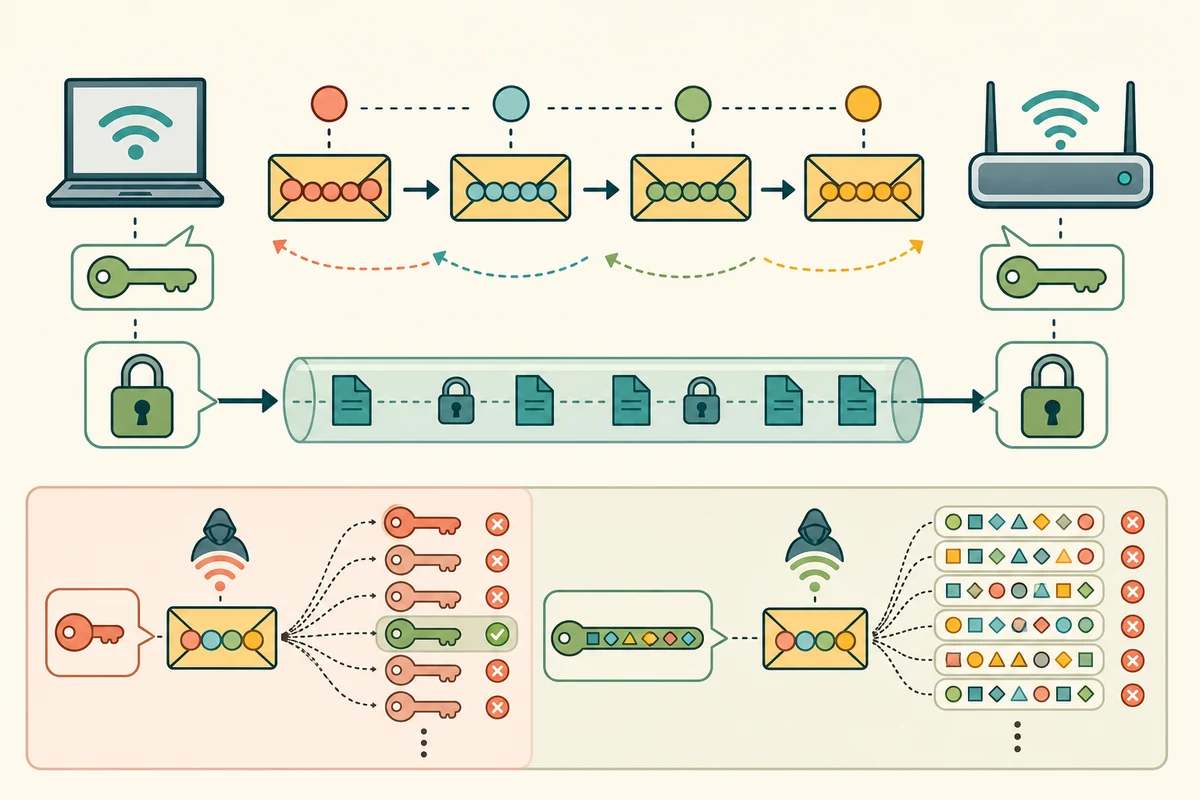
PersonalとEnterpriseでは、最初の鍵材料の得方が違う
SSIDとパスフレーズからPMKを導出し、同じ設定を知る端末がネットワークへ参加する
利用者証明書や資格情報を認証サーバーで確認し、端末ごとの鍵材料を得る
PMKを基にAP・端末・乱数を組み合わせ、ユニキャスト用PTKなどを確立する
WPA2ではCCMP/AESを選び、TKIPを残さない
WPA2の中心的なデータ保護はCCMP(Counter Mode with Cipher Block Chaining Message Authentication Code Protocol/カウンター・モード・ウィズ・シービーシー・マック・プロトコル)で、AESを利用します。暗号化だけでなくフレームの改ざん検出とリプレイ保護も行います。
古いWPA互換のTKIPを併用すると、古い方式に合わせて速度・安全性が制約されます。設定に「WPA/WPA2混在」「TKIP+AES」があれば、端末互換性を確認した上でWPA2-AESまたはWPA3へ移行します。
弱い共通パスフレーズは、取得済み通信から推測される
WPA2-Personalのパスフレーズは、そのまま電波で送られません。しかし攻撃者が4ウェイハンドシェイクを記録すると、辞書の候補からPMKを計算し、観測した確認値と一致するかをネットワーク外で繰り返せます。
人名、電話番号、SSIDに似た語、短い単語を避け、十分に長いランダムなパスフレーズを使います。共通鍵を一人へ伝えると、全利用者で変更が必要になる点もPersonalの運用上の弱点です。
KRACKは更新で対策し、プロトコル名だけで安全と断定しない
KRACK(Key Reinstallation Attack/キー・リインストレーション・アタック)は、4ウェイハンドシェイクの再送処理を悪用し、端末へ使用済み鍵やカウンターを再設定させる攻撃群です。主に実装更新で対策されました。
WPA2対応という表示だけでなく、AP・端末のファームウェアとOSを更新します。古く更新不能な機器は、分離したネットワークへ移すか交換を検討します。
保護範囲は端末からAPまでで、Web通信の終端までは続かない
WPA2は無線フレームを端末とAPの間で保護します。APが受信して有線LANへ橋渡しした後は、WPA2の暗号は外れます。ネットワーク管理者や上流経路から内容を守るには、HTTPSなどのエンドツーエンド暗号化が別に必要です。
また、同じゲストネットワーク内の端末を互いに隔離するかは、WPA2ではなくAPやファイアウォールの設定です。
仕様・安全性の確認資料:IEEE 802.11-2024、NIST SP 800-97「Establishing Wireless Robust Security Networks」、NIST SP 800-153「Guidelines for Securing WLANs」