ルートDNSサーバーとは
ルートDNSサーバー(Root Name Server/ルート・ネーム・サーバー)は、DNS階層の最上位にあり、各トップレベルドメインの権威DNSを案内するサーバー群です。
再帰リゾルバーが名前解決を始める入口で、.com、.jpなどのTLDを担当する名前サーバーと必要なグルーレコードアドレスを参照応答として返します。通常、個々のWebサイトのIPアドレスまでは答えません。
「ルートサーバーは13台」は誤りです。プロトコル上はAからMまで13のサーバー識別子がありますが、各識別子はエニーキャストを使う世界各地の多数のサーバー実体で提供されます。
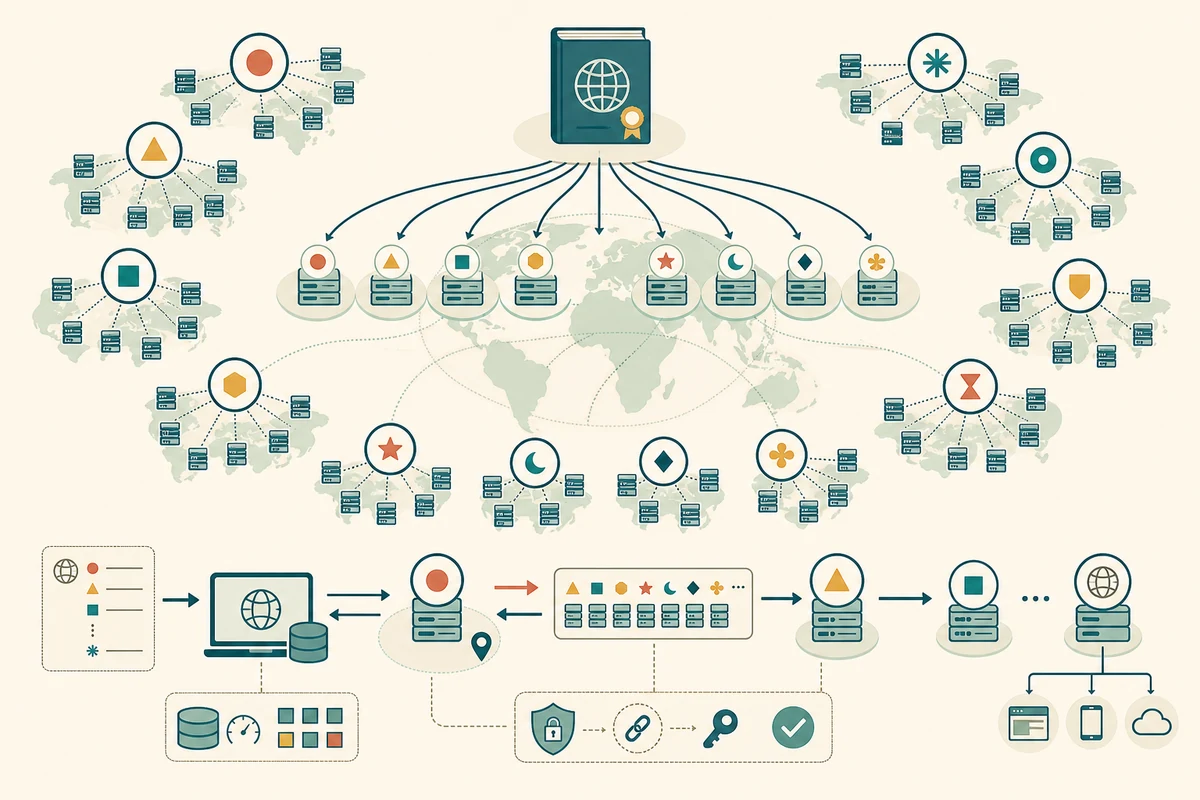
名前解決での位置
- リゾルバーがルートヒント情報を読むルートサーバーの名前とアドレスを収めた初期情報から問い合わせ先を知ります。
- ルートへTLDを尋ねるたとえば
www.example.jpなら.jpの名前サーバー情報を受け取ります。 - TLDへドメインを尋ねる
example.jpを担当する権威サーバーDNSへ参照応答されます。 - ドメインの権威DNSから記録を得るA・AAAA・CNAMEなど目的の回答を取得します。
- TTLの間キャッシュする同じ問い合わせでルートから毎回やり直さず、負荷と遅延を減らします。
ルートへの応答にもキャッシュが効きます。端末一台がWebを開くたびに直接ルートサーバーへ問い合わせるわけではなく、通常はISP・組織・公開DNSの再帰リゾルバーが代行します。
ルートゾーンに入っているもの
各TLDを担当する権威DNSサーバーを示します。
循環参照を避けるため、委任に必要なA・AAAAレコードを添えます。
ルートの信頼起点からTLDへ署名検証をつなぎます。
ゾーンの版や権威DNSサーバー群の情報を持ちます。
Webサイト一覧、全ドメインのAレコード、利用者の閲覧履歴は入りません。ルートはDNS階層の分岐点を案内する索引であり、インターネット上の全内容を持つデータベースではありません。
13識別子とエニーキャスト
DNSメッセージを従来の小さなUDP応答へ収める設計上の歴史から、ルートサーバーシステムはA〜Mの13識別子で構成されます。これは13台という物理制限ではありません。
各運用者は同じ識別子のIPアドレスを多数の拠点からBGPで広告します。ある拠点が停止しても経路制御が別拠点へ向かうよう設計でき、DDoS負荷も地理的に分散できます。ただしエニーキャストだけで完全性を保証せず、運用監視と処理余力増強を続けます。
ルートヒント情報は入口であって固定の答えではない
リゾルバーソフトウェアはルートヒント情報ファイルを同梱し、ルートサーバーの初期アドレスを知ります。起動後はルートから現在のNS一式を問い合わせ、キャッシュを更新できます。長期運用するリゾルバーはソフトウェアとヒント情報を保守します。
端末のホスト一覧ファイルにルートサーバーを書くものではありません。家庭ルーターのDNS設定には再帰リゾルバーを指定し、そのリゾルバーがルート階層をたどります。
DNSSECの信頼起点
検証を行うリゾルバーはルートゾーンの公開鍵情報を信頼起点として持ち、ルートの署名、TLDのDS、ドメインのDS・DNSKEYへ連鎖 of 信頼をたどります。ルート鍵鍵の更新時は検証器が新しい起点へ安全に移行できる必要があります。
DNSSECは応答の出所と改ざんを検証しますが、問い合わせ自体を暗号化する仕組みではありません。通信プライバシーにはDoT・DoHなど別の通信経路保護が関わります。
運用の役割分担
IANA 機能はTLD委任変更を処理し、ルートゾーンデータを管理します。Root Zone Maintainerが配布可能なゾーンを生成し、独立したルートサーバー運用者が世界中のサーバー実体から応答します。ICANN、IANA、保守者、運用者を一つの組織として扱いません。
ルートDNSサーバーはDNS階層の入口としてTLDの権威DNSを案内します。13の論理識別子を多数のエニーキャストサーバー実体で提供し、ルートゾーン、キャッシュ、ルートヒント情報、DNSSECを組み合わせて世界規模の名前解決を支えます。
ルートサーバーシステム:Root Server Technical Operations Association/ルートゾーンと13識別子:IANA「Root Servers」