認証とは
認証は、利用者や機器が申告した本人・本物であることを、認証情報などで確認する処理です。英語ではauthentication(オーセンティケーション)といいます。
ログイン名を入力しただけでは「私はこの利用者です」と名乗った段階です。パスワード、端末内の秘密鍵、生体情報で解除した認証器などを検証し、その主張を受け入れられるか判断して初めて認証になります。
認証が答えるのは「誰として扱ってよいか」です。「その人に何を許すか」は認可、「確認済みの状態をどう保つか」はセッションの役割です。
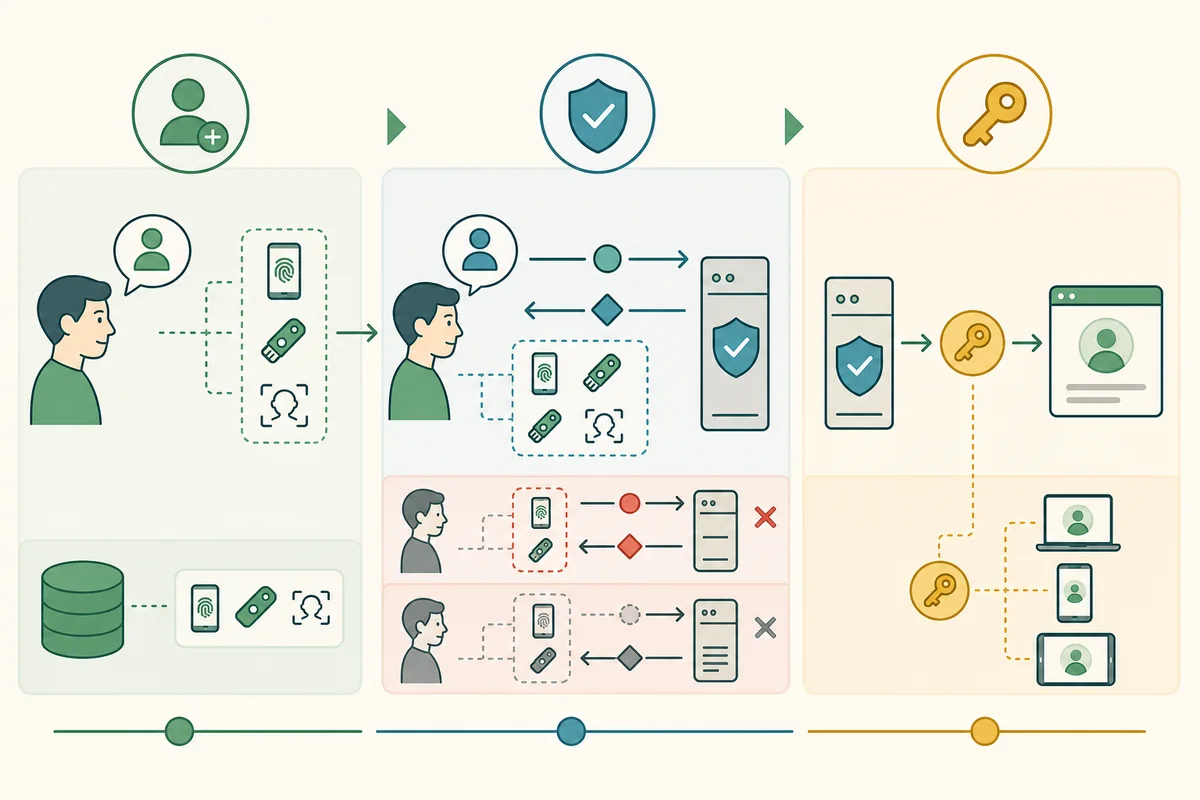
認証は四つの段階に分けると混同しにくい
利用者名、メールアドレス、証明書の主体などで、どの登録対象を確認するか指定します。
乱数や時刻を含む問いを使えば、過去の正常応答をそのまま再送する攻撃を抑えられます。
知っているもの、持っているもの、本人の特徴のいずれかを、方式に合う形で提示します。
保存済みの検証情報、公開鍵、認証器の登録状態、失効状態、試行回数などを確認します。
成功・失敗だけでなく、使った方式や保証の強さ、追加確認の要否も結果に含められます。
認証後は短い有効期限のセッションへ切り替え、パスワードを要求ごとに送り直さないようにします。
三種類の認証要素は「入力方法」ではなく証拠の性質
知識要素はパスワードやPINのように本人が知っているもの、所持要素は登録端末やセキュリティキーのように本人が持っているもの、生体要素は指紋や顔など本人の特徴です。
SMSで受け取った数字と認証アプリの数字は、見た目が似ていても信頼する経路が異なります。パスワードと秘密の質問は入力欄が二つあっても、どちらも知識要素です。要素の数は画面の数ではなく、一方が破られても他方が独立して残るかで考えます。
生体情報はサーバーへ送る秘密とは限らない
パスキーや端末の認証器では、指紋や顔は端末内で本人操作を確認し、秘密鍵の使用を解除するために使われます。Webサービスが指紋画像を受け取るのではなく、正しい鍵で署名された応答を受け取ります。
生体特徴は漏えいしても交換しにくいため、登録テンプレートを安全な領域へ保存し、PINなどの代替解除方法、誤一致・未一致への対策、試行制限を組み合わせます。
安全性は認証情報だけでなく一連の運用で決まる
通信をTLSで保護し、保存するパスワードは一方向の鍵導出関数とソルトで処理し、秘密鍵は認証器から取り出しにくくします。失敗回数を制限し、異常な場所・端末では追加認証を求め、認証情報を変更したときは既存セッションを見直します。
最も見落としやすいのは復旧手段です。強い認証を導入しても、メールだけで簡単に再設定できるなら、攻撃者は弱い復旧経路を狙います。
認証要素、認証器、再認証、セッション管理の確認資料:NIST SP 800-63B「Digital Identity Guidelines: Authentication and Authenticator Management」