マルウェアとは
マルウェアは、端末やデータへ不正な動作や損害を与える目的で作られたソフトウェアの総称です。英語のmalicious software(マリシャス・ソフトウェア、不正なソフトウェア)を縮めた語です。
データの窃取・暗号化・破壊、勝手な広告、遠隔操作、他端末への拡散、計算リソースの悪用など、目的と動作は様々です。
ウイルスはマルウェアの一種です。すべてのマルウェアがファイルへ感染するウイルスではありません。
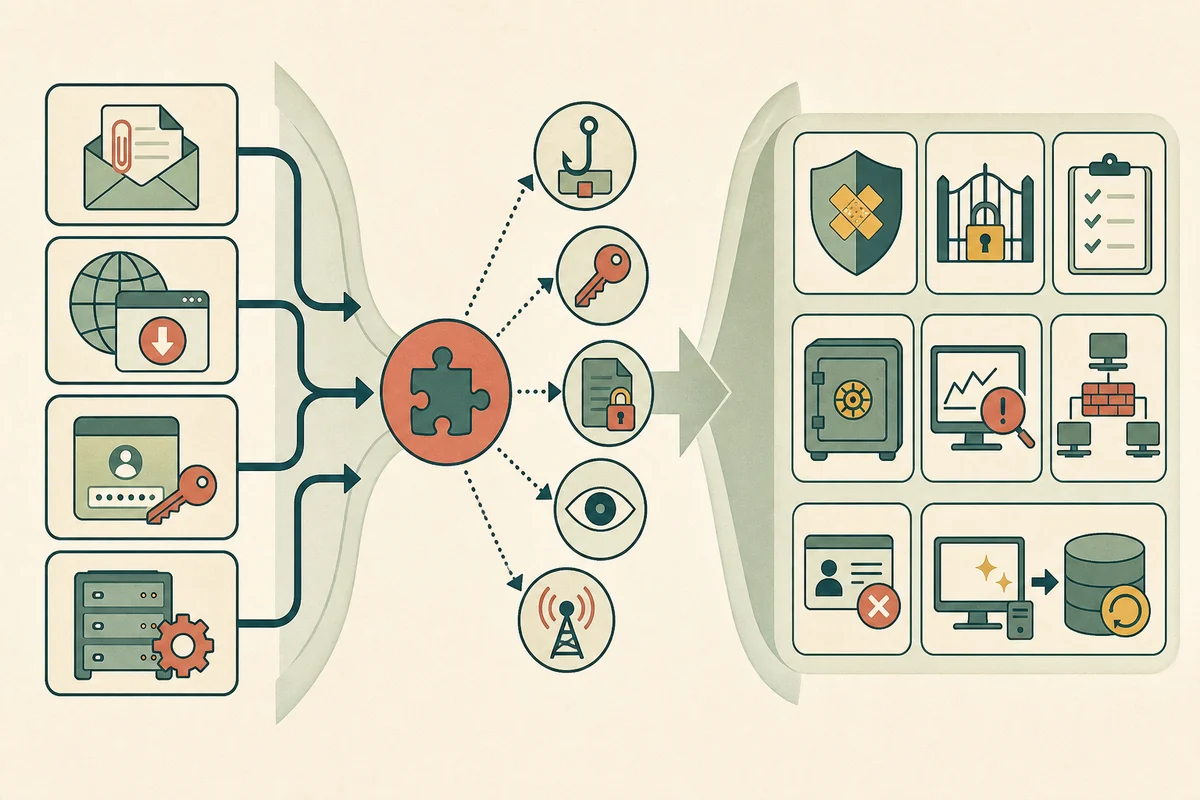
分類の軸は重なり合う
virus(ウイルス)は他のファイルなどへ感染して広がり、worm(ワーム)はネットワークを通じ自律的に拡散します。Trojan horse(トロイの木馬)は正規・有用に見せて実行させる偽装の分類です。
ransomware(ランサムウェア)はデータ暗号化や窃取を材料に金銭を要求し、spyware(スパイウェア)は情報収集、bot(ボット)は遠隔命令で動く端末、rootkit(ルートキット)は高い権限で活動を隠す技法・ツール群を指します。一つの検体が複数に該当します。
望ましくないソフトウェアがすべてマルウェアとは限らない
抱き合わせ広告、過剰な情報収集、削除しにくいソフトウェアは、PUAまたはPUPと分類されることがあります。組織方針では禁止でも、明確な悪意あるコードと同じ分類にならない場合があります。
反対に、正規のリモートadministrationツールやスクリプトインタープリターが攻撃者に悪用されることもあります。ファイル名や製品分類だけでなく、誰が何の権限で、どの命令を実行したかを調べます。
侵入経路を複数想定する
フィッシングメールの添付、偽ログイン、偽更新、広告、海賊版ソフトウェアから開かせる。
OS、ブラウザー、VPN、サーバー、プラグインの脆弱性から認証なしまたは権限付きコードを動かす。
漏えいパスワード、セッション、API鍵を使い、正規の管理機能からペイロードを配置する。
ソフトウェア事業者、依存先、ビルド・配布基盤を経由して正規経路から届く。
侵入後の活動を段階に分ける
最初のコード実行後、再起動後も動く永続化、より高い権限を得る特権上位担当への連絡、アカウント情報の窃取、ネットワーク内の別端末へ移るlateral movement、外部のcommand-and-controlとの通信、データ持出し・暗号化へ進む場合があります。
すべての段階が必ずあるわけではありません。エンドポイント、認証、DNS、プロキシ、サーバー、クラウド監査のログを時刻で結び、最初に確認できる異常から影響範囲を広げて調べます。
遅さやpopupだけでは断定できない
急なCPU・ネットワーク使用、未知処理、セキュリティツール停止、アカウントからの異常ログイン、ファイル拡張子変化は手掛かりです。しかし故障、正規更新、容量不足でも似た症状が出ます。
警告画面の電話番号へ連絡したり、指示されたリモートツールを入れたりしません。表示された文面を別の安全な端末から確認し、組織の窓口やセキュリティ担当へ報告します。
予防は一つの製品に任せない
OS・アプリケーションを更新し、インターネット公開サービスを減らし、一般作業を標準利用者で行い、アプリケーションallowlistingやエンドポイント保護を使います。メール添付とダウンロードを検査し、マクロやスクリプトの実行範囲を制限します。
アカウントには多要素認証、最小権限、使い回さないパスワードを適用します。ネットワークsegmentationで一台から全体へ移りにくくし、重要データへのアクセスと大量読出しを監視します。
バックアップは攻撃者から届かない複製を持つ
常時マウントされたバックアップは、同じアカウントやランサムウェアから暗号化・削除される場合があります。オフラインまたは変更不可な複製、別アカウント・別障害領域、複数世代を持ちます。
復元試験ではファイルが開くだけでなく、必要なアプリケーションと権限で業務を再開できること、侵入前の安全な時点を選べることを確認します。
疑わしい端末は初動で影響を広げない
組織の手順に従い、ネットワークから隔離して連絡します。電源断はメモリー上の証拠や暗号鍵を失う場合があるため、専門担当の指示が得られる環境では勝手に操作を続けません。
別の安全な端末から、影響アカウントのパスワード、セッション、API鍵を失効させます。ただし侵害端末上で新パスワードを入力すると再び盗まれる可能性があります。
ファイル削除だけで終了しない
侵入経路、実行権限、永続化、横展開、持ち出されたデータ、影響期間を調べます。信頼できる画像から再構築し、パッチを当て、必要データだけを検査済みバックアップから戻します。
復旧後はパスワードと鍵の回転、セキュリティ設定、検知規則、メール・DNS・識別情報ログの監視を続けます。法令・契約上の報告が必要なデータを扱う組織は担当部門へ直ちに連絡します。
マルウェア対応の完了条件は、警告が消えたことではありません。侵入点を塞ぎ、残存経路を除き、盗まれた権限を失効し、安全な状態から復旧できたことです。
malwareの定義とincident responseの確認資料:NIST CSRC Glossary「Malware」、NIST SP 800-61 Rev. 3「Incident Response Recommendations and Considerations for Cybersecurity Risk Management」