ファイアウォール機器とは
ファイアウォール機器は、専用機器として通信を許可・拒否し、ネットワーク境界を保護する装置です。英語ではnetwork firewall appliance(ネットワーク・ファイアウォール・アプライアンス)と呼びます。異なる信頼水準のネットワーク間へ置き、定めたポリシーを通過通信へ強制します。
送信元・宛先IP、プロトコル、ポート、受信・送信インターフェース、接続状態、利用者やアプリ識別など、対応機能に応じた条件で通信を評価します。許可した通信、拒否した通信、設定変更を記録し、監視へ渡します。
ファイアウォールは「危険なパケットを自動で見抜く壁」ではなく、境界を通ってよい通信を具体的な規則で定義し、それ以外を止める制御点です。規則が広すぎれば、機器が正常でも保護できません。
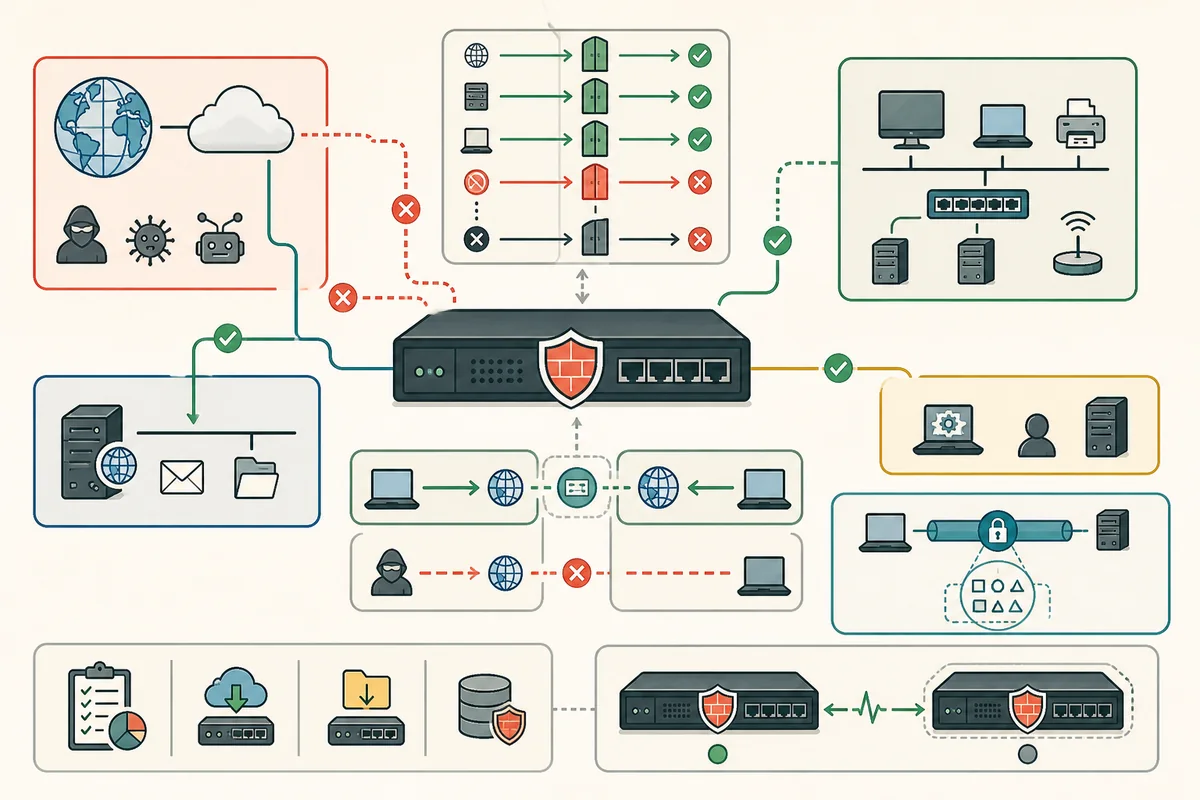
ポリシーは、誰から誰へ何を許すかを順序付きで定義する
どの入口から、どの出口・機器自身へ向かう通信かを分ける
IP、サブネット、利用者、装置グループなど、信頼する主体を限定する
公開サーバー、外部サービス、管理IPなど必要な対象だけを指定する
TCP/UDP、宛先ポート、ICMP種別、対応製品ではアプリを条件にする
通過、破棄、拒否応答、ログ、追加検査など一致後の処理を決める
どの許可規則にも一致しない境界通信は拒否する方針を明確にする
ステートフル検査は、開始した通信と戻り通信を対応付ける
stateful inspection(ステートフル・インスペクション/状態追跡検査)は、許可した通信の送信元・宛先、ポート、TCP状態などを一時的な状態表へ記録します。外向き接続への正しい応答は、戻り方向の個別許可を大量に書かなくても状態に一致して通せます。
UDPにはTCPの接続確立がないため、一定時間内の同じ通信組を疑似的な状態として扱います。経路が行きと戻りで別のファイアウォールを通るasymmetric routing(アシンメトリック・ルーティング/非対称経路)では、戻り側に状態がなく拒否される場合があります。
DMZは公開サーバーを社内LANから分ける中間ゾーンである
DMZ(Demilitarized Zone/ディーミリタライズド・ゾーン)は、外部へ公開するWebサーバーなどを社内端末と別のセキュリティゾーンへ置く構成です。外部から公開サービス用ポートだけをDMZへ許可し、DMZから社内への通信はさらに厳しく制限します。
家庭用ルーターの「DMZホスト」は、一台の内部端末へ未指定の受信通信を広く転送する機能を指す場合があり、分離ゾーンのDMZとは意味が異なります。名称ではなく、独立したインターフェース・VLANと通信規則があるかを確認します。
NATとファイアウォールは、同じ装置で動いても別機能である
NATはIPアドレスを変換し、ファイアウォールはポリシーにより通信を許可・拒否します。IPv4のNAPTは状態を持つため外部から直接入りにくく見えますが、明示的な保護方針の代わりにはなりません。
IPv6では一般にアドレス変換なしで経路制御し、同じファイアウォールで外部からの新規通信を拒否します。IPv4用だけの規則を作ってIPv6を無検査にしないよう、版ごとにポリシーを確認します。
暗号化通信は、外側の情報と復号できる範囲しか検査できない
TLSやVPNで暗号化された通信でも、送信元・宛先IP、ポート、通信量など外側の情報は評価できます。しかし暗号化されたURLの詳細、本文、ファイルを読んで判定するには、終端での復号または端末側の検査が必要です。
TLS検査は組織の管理下で独自認証局を端末へ信頼させ、ファイアウォールが通信を一度復号して再暗号化します。プライバシー、証明書保護、非対応アプリ、性能への影響があるため、対象と例外を明確に設計します。
管理面、更新、ログ、冗長化も保護機能の一部である
管理画面を利用者LANやインターネットへ広く公開せず、専用管理ネットワーク、多要素認証、役割分離を使います。ファームウェアと脅威情報を更新し、設定バックアップを暗号化して別の場所へ保管します。
高可用性構成では二台が設定と接続状態を同期し、障害時に待機機へ切り替えます。電源・スイッチ・回線が共通なら同時故障を避けられません。機器の二重化だけでなく、経路と電源を含む故障点、切替時の状態維持、定期試験を設計します。
設計・運用の確認資料:NIST SP 800‑41 Rev. 1「Guidelines on Firewalls and Firewall Policy」、NIST CSRC「Firewalls」