キャプティブポータルとは
キャプティブポータルは、公衆Wi-Fiなどで接続後に利用規約や認証画面へ案内する仕組みです。英語表記はcaptive portal(キャプティブ・ポータル)です。端末は無線LANへ参加してIP設定を得ていますが、条件を満たすまで通信先が制限されます。
利用規約への同意、部屋番号や会員情報の入力、チケット購入、広告確認などを終えると、ネットワークのenforcement device(エンフォースメント・デバイス/強制装置)が端末の状態を変更し、より広いネットワークへの通信を許可します。
「Wi‑Fi接続済み」と「インターネット利用可能」の間に、制限中という第三の状態を作る仕組みです。アンテナ表示が正常でも、ポータルを完了するまで一般サイトへ進めません。
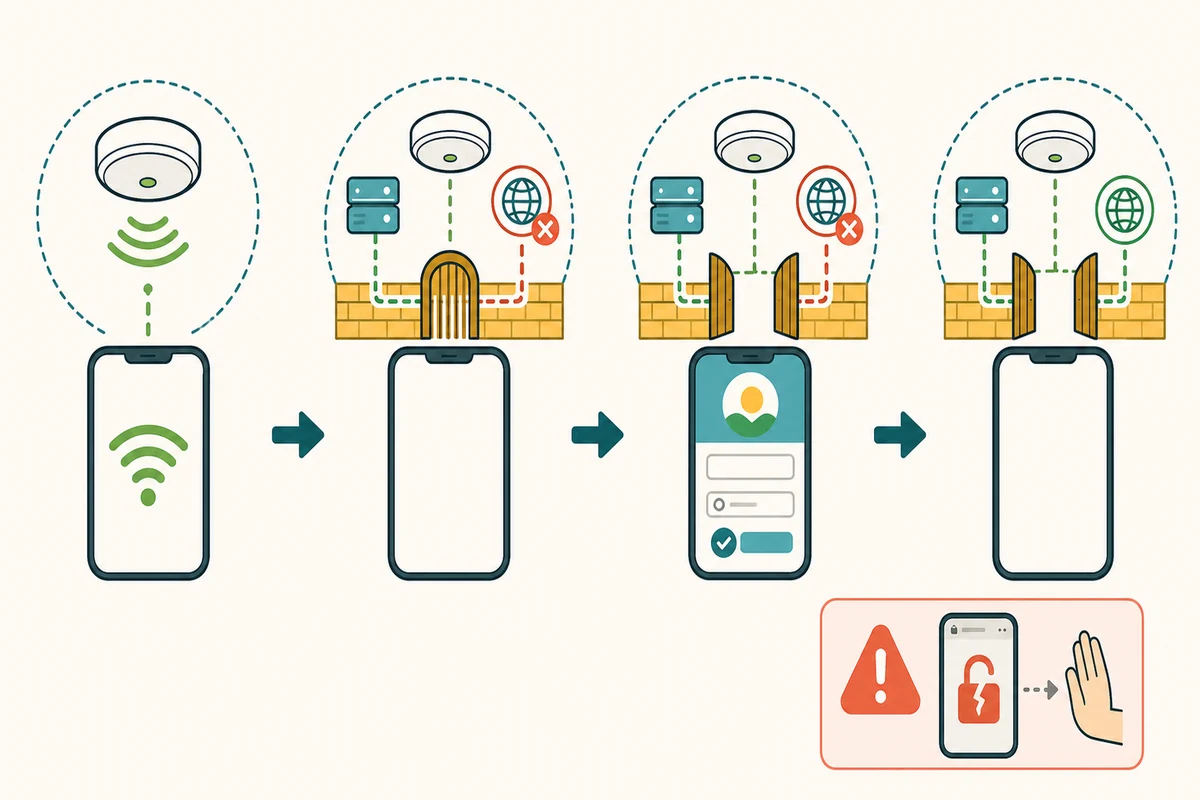
ポータル画面と、通信を止める装置は同じとは限らない
規約、認証、支払いなどをWeb UIで提示し、完了結果をネットワーク側へ渡す
端末が現在キャプティブか、解除方法、残り時間などを明示的に問い合わせる
端末のセッションを識別し、ポータル以外の宛先を条件完了まで止める
OSは、既知の確認先と期待する応答で制限状態を見つける
スマートフォンやPCはWi‑Fi接続後、OSが管理する小さなHTTP確認先へアクセスし、予想した応答が返るかを調べます。別のページへ転送されたり応答が変わったりすると、ポータルが必要だと判断して小さなログイン画面を開きます。
確認先がファイアウォールで遮断される、DNSが不調、VPNが先に有効になるなどでも「インターネットなし」と判定されることがあります。通知が出ないときは、ブラウザでHTTPの確認ページを開くか、Wi‑Fiを接続し直します。
標準方式は、DHCPやRAでAPIのURIを端末へ知らせる
RFC 8910は、DHCP、DHCPv6、RAのオプションでCaptive Portal APIのURIを通知します。RFC 8908のAPIは、端末が制限中か、ユーザーポータルのURI、残り時間などをHTTPSで取得できる形を定めます。
この方法なら、本来のDNS応答を偽造したり、任意のHTTP通信を奪ったりせず状態を伝えられます。古い端末との互換性のため、従来方式を併用するネットワークもあります。
HTTPSを強制転送できないのは、正常な保護である
HTTPSサイトはDNSで得た本来の相手とTLS証明書を確認します。キャプティブポータルが途中で別ページを見せようとすると証明書が一致しません。ブラウザが警告して接続を止めるのは正しい動作です。
ポータルを表示するために証明書警告を無視したり、未知の証明書を端末へインストールしたりしません。OSのポータル通知、施設が案内する正式URL、HTTP確認ページを使います。
偽ポータルへ重要な資格情報を渡さない
攻撃者は施設と同じSSIDを出し、似たログイン画面を表示できます。施設が必要と説明していないメール、SNS、カード情報を求められたら入力せず、運営者へ確認します。ポータルのドメインとHTTPS証明書も確認します。
VPNはポータル解除後に開始するのが一般的です。制限中はVPNサーバーへの通信が許可されず、ポータルも開けない循環になることがあります。ゲストネットワークへ接続しただけで安全になるわけではないため、解除後もHTTPSやVPNを用途に応じて使います。
仕様の確認資料:RFC 8952「Captive Portal Architecture」、RFC 8910「Captive-Portal Identification in DHCP and RAs」、RFC 8908「Captive Portal API」