セキュリティパッチとは
セキュリティパッチは、ソフトウェアの脆弱性を修正するため提供される更新プログラムです。英語ではsecurity patch(セキュリティ・パッチ)と表します。
一つの差分ファイルの場合も、累積更新、minorリリース、新バージョン、ファームウェア画像として提供される場合もあります。名称より、どの脆弱性・製品・バージョンを修正するかを確認します。
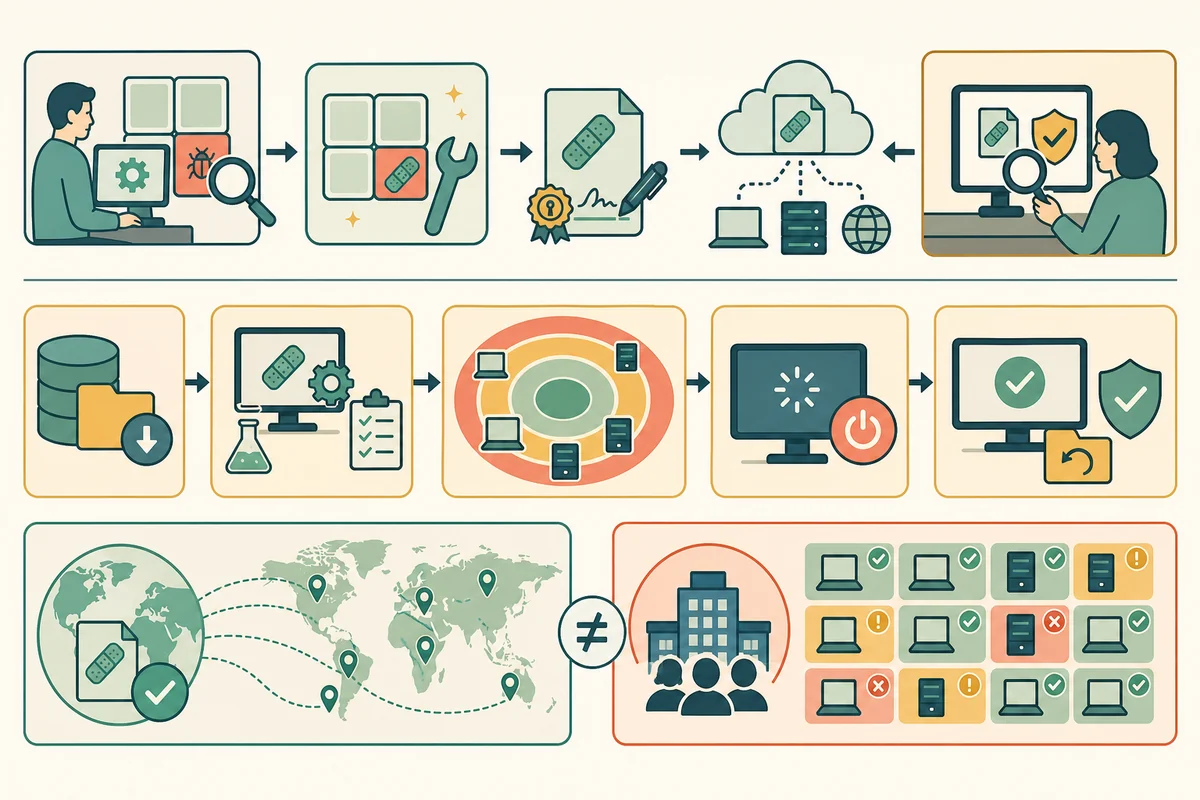
パッチが公開されたことと、自組織の全対象へ正しく適用されたことは別です。対象範囲と再起動・バージョン確認まで追います。
助言で対象を読む
ベンダー助言からCVE、影響製品・バージョン、危険な機能、攻撃ベクター、アクティブ悪用、回避策、固定バージョン、再起動要否、既知問題を確認します。
製品名が同じでもedition、OS、アーキテクチャー、モジュールで対象が違います。自動スキャンだけでなく資産所有者が利用実態を確認します。
安全に配布された更新か確認する
公式リポジトリ、ベンダー更新機能、管理システムから取得し、デジタル署名と証明書連鎖、ハッシュを検証します。メール添付や検索広告の「緊急パッチ」を直接実行しません。
更新サーバーやパッケージリポジトリ自体の侵害に備え、署名検証、権限分離、配布ログを残します。
展開周期を一組にする
- Inventory対象製品・バージョン・所有者・公開範囲・依存サービス・停止条件を特定する。
- Prepare助言を読み、バックアップ、切り戻し、メンテナンス、利用者連絡を準備する。
- Test代表構成の検証環境でインストール、起動、互換性、性能、バックアップ復元を確認する。
- Deployカナリアからringを広げ、成功率と業務指標を監視して異常時は停止する。
- Verify固定バージョン、再起動完了、サービス正常性、脆弱性再スキャンを確認する。
緊急度と試験時間を調整する
インターネット公開でアクティブ悪用中なら、通常の月次周期を待たず緊急展開します。一方、生命・製造など停止影響が大きいシステムは、ネットワーク隔離など暫定策を入れながら短い検証を行います。
脆弱性の深刻度評価だけでなく、CISA KEVへの掲載、攻撃手法の公開状況、外部への露出、必要権限、資産の重要度を使って対応期限を決めます。
再起動待ちは適用完了ではない
ファイルが使用中なら更新は再起動後に置き換わります。パッケージ管理者の成功表示があっても、古い処理がメモリーで動き続ける場合があります。
カーネル、ライブラリー、ファームウェア、コンテナーベースイメージごとに有効化条件を確認します。コンテナー画像を更新しても既存コンテナーを再作成しなければ変わりません。
切り戻しも脆弱性を戻す
互換性問題で切り戻しする場合、危険なバージョンへ戻ることをリスクとして扱います。対象を隔離し、機能停止、WAF・IPS規則など代替制御を入れ、再修正期限を持ちます。
データベーススキーマ変更やone-wayファームウェアでは単純に戻せません。ベンダー手順とバックアップ復元を試験します。
未適用対象範囲を可視化する
成功件数だけでなく、全対象母数、未接続、失敗、対象外判定、例外、再起動待ち、検証不明を分けます。新しいVMテンプレート、ゴールデンイメージ、インストーラーも更新します。
削除済みと記録した資産がネットワークへ戻らないか、利用可能な資源一覧と識別情報を照合します。
サポート終了製品はパッチが来ない
End of Support後は新しい脆弱性が見つかっても修正が提供されない場合があります。隔離だけを恒久策にせず、アップグレード・置換・廃止計画を立てます。
パッチ管理の完了は更新ファイルの配布ではなく、全資産の修正バージョンが有効になり、業務が正常で、例外の期限と代替制御が記録された状態です。
patch managementの確認資料:NIST SP 800-40 Rev. 4「Guide to Enterprise Patch Management Planning」、CISA KEV Catalog