フィッシングメールとは
フィッシングメールは、正規の組織を装ったメールなどで偽サイトへ誘導し、認証情報や金銭を狙う詐欺です。英語のphishing(フィッシング)は、信頼させる餌で情報を釣り上げる攻撃を指します。
狙われるのはパスワードだけではありません。クレジットカード、振込、本人確認書類、ワンタイムコード、承認操作、暗号資産、ブラウザーのセッションなどが対象になります。メールから電話、SMS、チャットへ移動させる複合型もあります。
誤字がない、ロゴが正しい、HTTPSで鍵が出る、送信ドメイン認証が通過した、という一項目だけでは正規と断定できません。確認の中心は「本当にその組織の正しい入口か」です。
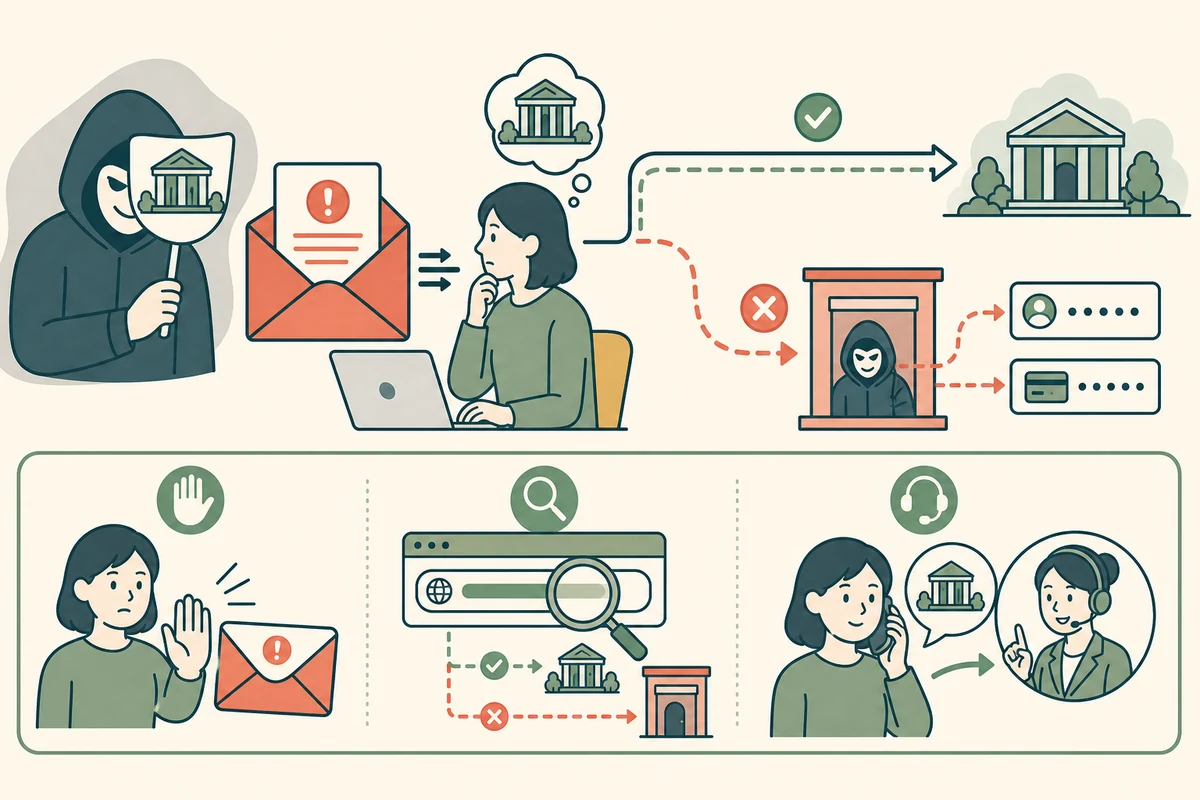
攻撃は「焦らせる通知」から秘密の取得まで続く
支払失敗、配送保留、容量超過、不正ログイン、緊急の社内依頼などを装う。
実在名、ロゴ、過去の会話、乗っ取ったアカウント、よく似たドメインを使う。
リンク、ボタン、QRコード、添付、電話番号、返信先で攻撃者の経路へ移す。
パスワード、カード、コード、MFA承認、送金、アプリ導入、文書のマクロを要求する。
取得した情報をすぐ入力し、セッション作成、送金、転送設定、回復先変更を行う。
連絡先や過去メールを使い、本人になりすまして取引先や家族へ送る。
アドレス表示は完全な送信元証明ではない
画面の差出人名は自由に書けます。ヘッダーFromのアドレスも、その文字列だけで本人確認にはなりません。SPF、DKIM、DMARCはドメインとの関係を確かめますが、攻撃者が自分で取得した似たドメインなら正しく通過できます。
正規企業の配信基盤や利用者アカウントが侵害されたメールは、本物のドメインから届く場合があります。そのため、メールの真正性と、メールが要求する操作の正当性は分けて確認します。
リンク先は文字、経路、目的を分けて見る
表示文字と実際のリンク先は異なる場合があります。短縮URL、リダイレクト、国際化ドメイン、似た字形、長いサブドメインで正規名を紛れ込ませる手口もあります。スマートフォンでは長いURLが省略されるため、長押し表示だけで安全と断定しません。
HTTPSは、端末とその接続先の間を暗号化し、証明書の名前を検証する仕組みです。攻撃者も自分の偽サイトに正規の証明書を取得できます。鍵マークは「そのURLの通信が保護されている」ことを示し、「その組織の本物のサイト」を自動で示すものではありません。
メールとは別の入口から確認する
請求、配送、アカウント異常の通知を受けたら、メールのボタンを使わず、以前から使っている公式アプリ、保存済みブックマーク、自分で入力した公式サイトから状態を確認します。社内依頼なら、既知の電話番号や別のチャットで本人へ聞きます。
パスキーやFIDO系のフィッシング耐性を持つ認証は、正しいサイトの識別情報と結び付くため強力です。パスワードマネージャーがいつもの資格情報を自動入力しないことも重要な警告ですが、手入力で回避してはいけません。
添付、返信、電話にも入口がある
添付ファイルに偽のログインボタンを置く、HTMLファイルで偽画面をローカル表示する、請求書を装ってマクロを有効にさせる手口があります。返信すると、メール外の決済や秘密の送付へ会話を誘導されることがあります。
記載されたサポート番号へ電話をかけさせ、遠隔操作ソフトを入れさせる攻撃もフィッシングの延長です。確認には、契約書、カード裏面、公式サイトなど、メールと独立した情報源の番号を使います。
入力・承認してしまった後は速度が重要
まず偽画面での操作を止め、別の信頼できる端末または公式アプリから、該当サービスのパスワードを変更します。同じパスワードを使った他サービスも別々の値へ変更し、既存セッションの失効、回復先、MFA、転送規則、連携アプリを確認します。
カードや振込なら金融機関の公式窓口へ連絡し、会社のアカウントなら管理者・セキュリティ窓口へすぐ報告します。マルウェアを実行した疑いがあれば端末を業務ネットワークから切り離し、組織の手順に従います。証拠用に時刻、差出人、URL、画面を残しますが、秘密情報を公開場所へ貼りません。
削除だけで終えず、渡したものに応じて「資格情報」「セッション」「金銭」「端末」の四方向を確認します。
フィッシング対策の確認資料:NIST Phishing Guidance、NIST SP 800-177 Rev.1(Trustworthy Email)、RFC 9989(DMARC)